In this post:
Een outbound deliverability audit is een gestructureerde check van elk onderdeel van een setup voor cold email, van DNS-records en verzenddomeinen tot het gedrag van inboxen, lijstbronnen en gemeten inbox placement. Het doel is uitzoeken waarom berichten de inbox niet halen en wat je als eerste moet oplossen.
Teams vragen er meestal om na steeds dezelfde week. De verzendingen zien er normaal uit, de copy is niet veranderd, de lijst kwam uit de vaste bron, en de replies zijn ineens ingestort. De reflex is om de e-mails te herschrijven. In de audits die wij doen, zijn de e-mails meestal prima en zit een flink deel ervan in spam, waar geen herschreven versie ooit wordt gelezen.
Een audit beslecht die vraag met bewijs in plaats van meningen. Hij verschilt op één belangrijk punt van algemeen advies over e-mail deliverability: hij gaat over jouw domeinen, inboxen en lijsten, één voor één gecheckt, en eindigt met een gerangschikte lijst van wat je verandert.
TL;DR
Doe een audit als je verzendingen er gezond uitzien maar de replies zijn gedaald. De eerste taak is een deliverability-probleem te onderscheiden van een messaging-probleem, omdat betere copy niets doet voor mail die niemand ziet.
Begin met een inventaris van elk domein, elke inbox, elke verzendtool en elke lijstbron. Vergeten domeinen en tools die nog steeds versturen, horen bij de meest voorkomende vondsten, en wat je niet hebt opgeschreven, kun je ook niet checken.
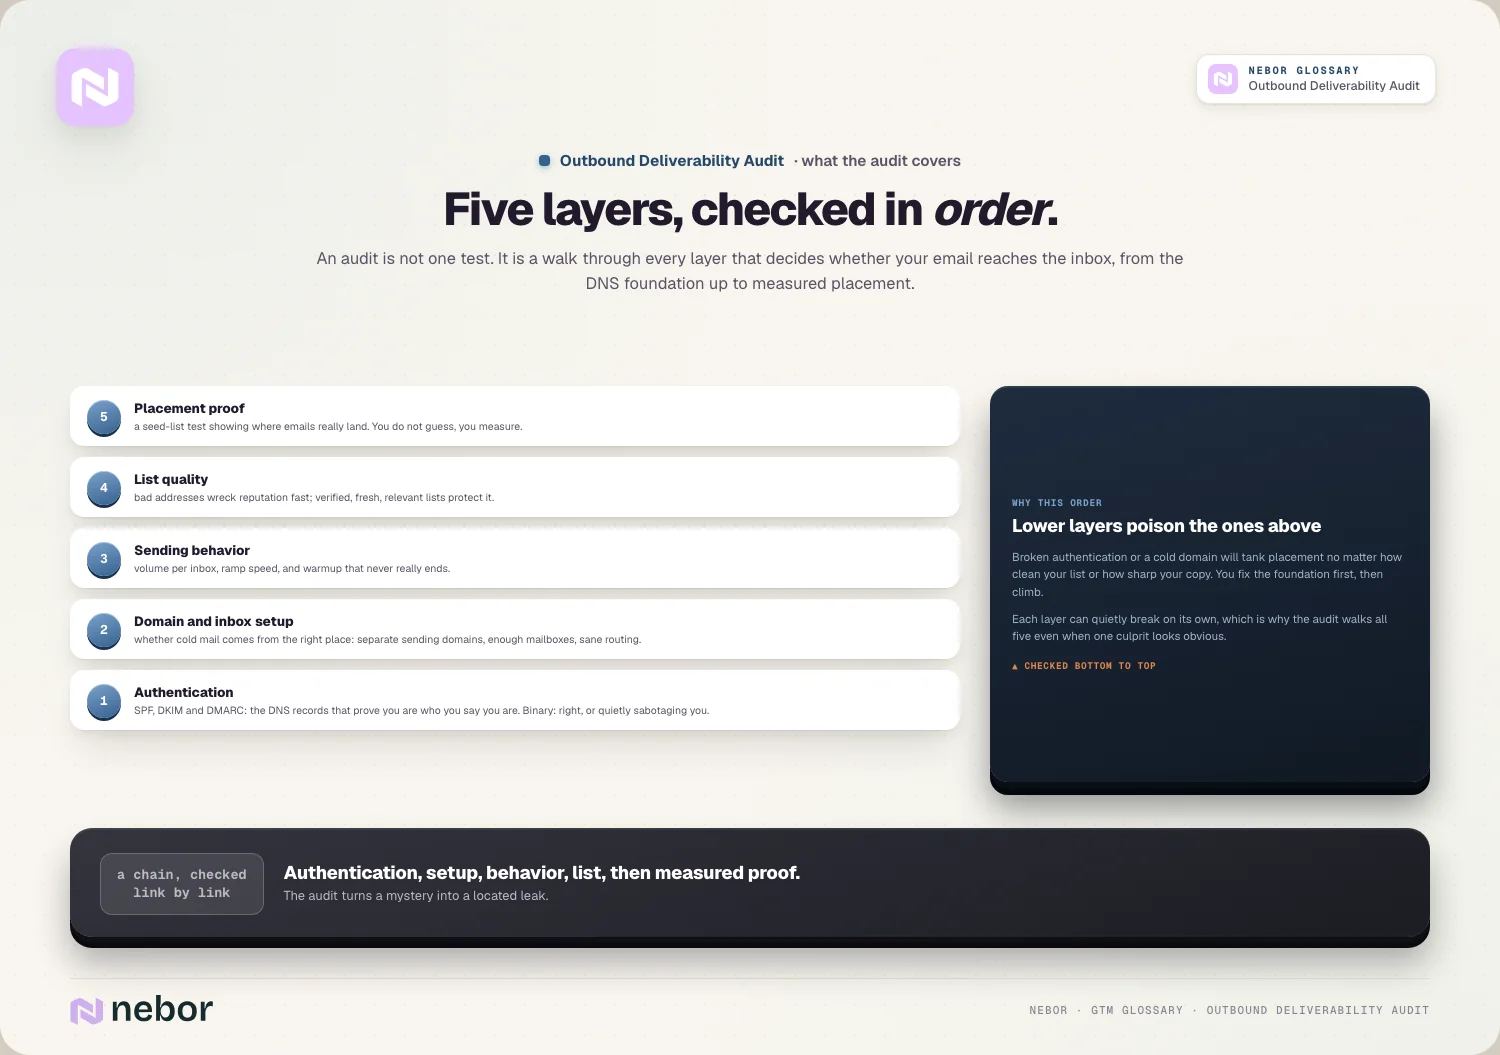
Check vijf lagen op volgorde: authenticatie, domein- en inboxsetup, verzendgedrag, lijstkwaliteit en gemeten placement. Een fout onderin bederft alles wat erboven ligt.
Lees de ruwe header van een echt bericht van elk verzenddomein. Daarin zie je de resultaten van SPF, DKIM en DMARC en de alignment op één plek, en je vangt er problemen mee die een DNS-checker mist, zoals een SPF-record dat over de limiet van 10 lookups gaat.
Doe voor elke verzendende inbox een aparte seed test. Eén zwakke inbox kan een campagne omlaag trekken terwijl het gemiddelde van het domein er prima uitziet.
De uitkomst is een gerangschikte lijst: wat je vandaag oplost, wat je deze week oplost en wat je in de gaten houdt. Daarna volgt een volledige audit op vaste triggermomenten, met tussendoor om de paar weken een lichte check.
Nebor voert outbound deliverability audits uit op de eigen domeinen en verzendtools van de klant, lost daar op wat we vinden en laat de checklist achter, zodat het team hem zelf opnieuw kan doorlopen.
Deliverability-probleem of messaging-probleem?
Elke audit begint hier, omdat de twee een tegenovergestelde oplossing nodig hebben. Bij een messaging-probleem zien mensen je e-mails en antwoorden ze niet: het aanbod, de targeting of de copy klopt niet. Bij een deliverability-probleem zien ze de e-mails helemaal nooit.

Je verzendtool kan je niet vertellen welke van de twee je hebt. Hij meldt dat de ontvangende server het bericht heeft geaccepteerd, en een bericht kan geaccepteerd worden en daarna in spam belanden. Vanuit het dashboard zien de symptomen er dus hetzelfde uit: stabiele verzendingen, dalende replies. Wat het meestal verraadt, is de timing. Copyproblemen zie je meestal vanaf de eerste verzending van een nieuwe sequence. Deliverability-problemen duiken meestal op bij een sequence die eerst wel werkte, vaak binnen een paar dagen na een wijziging, zoals nieuwe domeinen, een grotere lijst of een hoger dagvolume.
Begin met een inventaris, de test komt later
Schrijf, voordat je iets checkt, alles op wat namens het bedrijf cold email verstuurt. Dus elk verzenddomein, elke inbox op elk domein, elke tool die aan die inboxen gekoppeld is (sequencer, warmupdienst, CRM, enrichmenttool met een verzendfunctie) en elke lijstbron die ze voedt. Noteer per domein wie toegang heeft tot de DNS.
Dat klinkt als administratie, en dat is het ook, maar hier vindt een verrassend groot deel van de audits het echte probleem. Een domein dat iemand twee jaar geleden heeft opgezet en is vergeten, en dat nog steeds verstuurt vanuit een oude tool zonder authenticatie. Een warmupdienst die gekoppeld is aan inboxen die al buiten gebruik zijn. Een tweede sequencer die een stagiair voor één campagne heeft gekoppeld. Elk hiervan verstuurt onder de naam van het bedrijf en beïnvloedt de reputatie van alles wat het raakt.
De inventaris bepaalt ook de omvang. Drie domeinen met negen inboxen auditen kost een middag. Twintig domeinen met zestig inboxen in twee tools auditen is een project, en dat wil je weten voordat je begint.
De vijf lagen van een outbound deliverability audit
Met de inventaris op papier lopen de checks van onder naar boven. Authenticatie komt eerst, omdat niets erboven zonder kan werken. Gemeten placement komt als laatste, omdat die je vertelt of de oplossingen eronder hebben gehouden.
Laag | Wat we checken | Waar we kijken | Een rode vlag |
|---|---|---|---|
Authenticatie | SPF, DKIM en DMARC bestaan, slagen en zijn aligned met het From-domein | DNS-records en de ruwe header van een echt verzonden bericht | DKIM ondertekend met het standaarddomein van de provider, twee SPF-records, DMARC-rapporten die nergens heen gaan |
Domein- en inboxsetup | Cold email loopt via aparte domeinen, inboxen per domein, link- en trackingdomeinen | De inventaris, de instellingen van de sequencer, de links in een verzonden bericht | Cold verzendingen vanaf het hoofddomein van het bedrijf, of acht inboxen op één domein gepropt |
Verzendgedrag | Daglimieten, pauzes tussen verzendingen, opbouw bij nieuwe inboxen, warmup die blijft draaien | Instellingen van de sequencer en de warmuptool, vertragingsmeldingen in de verzendende inboxen | Limieten die alleen de eerste touch tellen, warmup uitgezet op de dag van de lancering |
Lijstkwaliteit | Hoe lijsten zijn verzameld en wanneer ze voor het laatst zijn geverifieerd | Bounce rate per lijstbron, de stappen voor enrichment en verificatie | Hard bounces boven een paar procent bij één bron, gescrapete of gekochte lijsten |
Gemeten placement | Waar mail van elke inbox belandt bij elke grote provider | Seed tests per inbox, de trend in replies op ongewijzigde sequences | Eén provider of één inbox ver onder de rest |
De domeinlaag gaat vooral over je infrastructuur voor cold email: aparte verzenddomeinen die op het merk lijken, een paar inboxen op elk domein, en volume dat via inboxrotatie over die inboxen wordt verdeeld in plaats van op twee inboxen te worden gestapeld. In de gedragslaag check je de instellingen voor e-mail throttling, inclusief de vraag of follow-ups meetellen voor de daglimiet.
Eén ruwe header lezen
DNS-checkers vertellen je dat een record bestaat. Wat een ontvangende server over een echt bericht heeft geconcludeerd, vertellen ze je niet. Daarvoor stuur je vanaf elk verzenddomein een bericht naar een Gmail-adres dat je zelf beheert, open je het en kies je Origineel weergeven (Show original). Google legt dat uit in zijn handleiding om een e-mail te traceren via de volledige header. Bovenaan zie je in een samenvatting of SPF, DKIM en DMARC slagen of falen, en de regel Authentication-Results daaronder laat zien voor welk domein elk ervan slaagde.

In dat laatste detail verstoppen de problemen zich. Een bericht kan slagen voor DKIM terwijl het is ondertekend met het standaarddomein van de e-mailprovider in plaats van met jouw domein. Dan is het niet aligned met je From-adres en helpt het je DMARC-resultaat niet. De header laat dat zien op een manier die een DNS-lookup nooit zal tonen. Achtergrond bij elk record vind je onder SPF, DKIM en DMARC, en hoe ze samenwerken lees je in het artikel over DNS-authenticatie.
Twee SPF-fouten komen vaak genoeg voor om ze met de hand te checken. Een domein mag niet meer dan één SPF-record publiceren, en een record dat te veel andere records binnenhaalt, gaat stuk. RFC 7208 beperkt de evaluatie van SPF tot 10 termen die een DNS-query doen, en zegt dat daarboven een permanente fout volgt. Elke verzendtool die je toevoegt, vraagt meestal om een eigen include. Een record dat een jaar geleden slaagde, kan dus vandaag falen zonder dat iemand het bewust heeft aangepast.
Bij DMARC kijk je naar twee dingen: de policy en de rapporten. RFC 9989, de huidige DMARC-standaard die in mei 2026 is gepubliceerd, merkt op dat quarantine- en reject-policy's voor ontvangende servers van oudsher waardevollere signalen zijn dan p=none, dat alleen monitort. Een p=none-policy is een verstandige eerste stap. Zorg dan wel dat de aggregate reports (de rua-tag) naar een mailbox gaan die iemand echt leest, want met die rapporten vind je mailbronnen waar je niets van wist.
Gedrags- en lijstchecks die worden afgeraffeld
Authenticatie is zwart-wit en snel te verifiëren, dus audits besteden daar vaak hun tijd aan. De tragere lagen verdienen meer aandacht dan ze krijgen.

Bij gedrag vergelijk je wat de tools zouden moeten doen met wat ze echt hebben gedaan. Haal per inbox een week aan verzendingen op en zoek naar dagen ver boven de limiet, verzendingen die in dezelfde paar minuten zijn samengeklonterd en inboxen die binnen een week van nul naar vol volume gingen. Check of e-mail warmup nog onder de live campagnes doorloopt. Het patroon dat we steeds weer tegenkomen: een inbox wordt drie weken opgewarmd, gaat over op live versturen en de warmup gaat dezelfde dag uit. Daarna zakt de reputatie een maand lang weg voordat iemand het verband legt.
Bij lijsten traceer je elke bron. Een lijst die vorige maand door e-mailvalidatie is gegaan, is een ander risico dan een lijst die twee jaar geleden uit een database is geëxporteerd. Bekijk de bounce rate per bron, naast die per campagne, omdat één slechte import zich kan verstoppen in een gezond gemiddelde.
Spamtraps horen hier ook thuis, al ga je er niet naar op zoek. Spamhaus, waarvan veel ontvangende servers de blocklists gebruiken, zegt in zijn gids over spamtraps dat eigenaren hun traps nooit prijsgeven en dat jagen op traps alleen het symptoom behandelt. De gids beschrijft traps die over het web worden verspreid om afzenders te vangen die adressen scrapen of gescrapete lijsten kopen, en oude adressen die een jaar of langer hard bouncen voordat ze een trap worden. Geen van beide vind je met een verifier. Wat een audit wel kan, is de gewoontes bij het verzamelen van data aanwijzen die ertoe leiden, en daarmee stoppen.
Doe een seed test voor elke inbox apart
De bewijslaag is een seed test. Je stuurt een echte campagnemail naar een spreiding van testaccounts bij Gmail, Outlook, Yahoo en zakelijke mailproviders, en noteert waar elke kopie terechtkomt. Zo krijg je een inbox placement rate per provider.
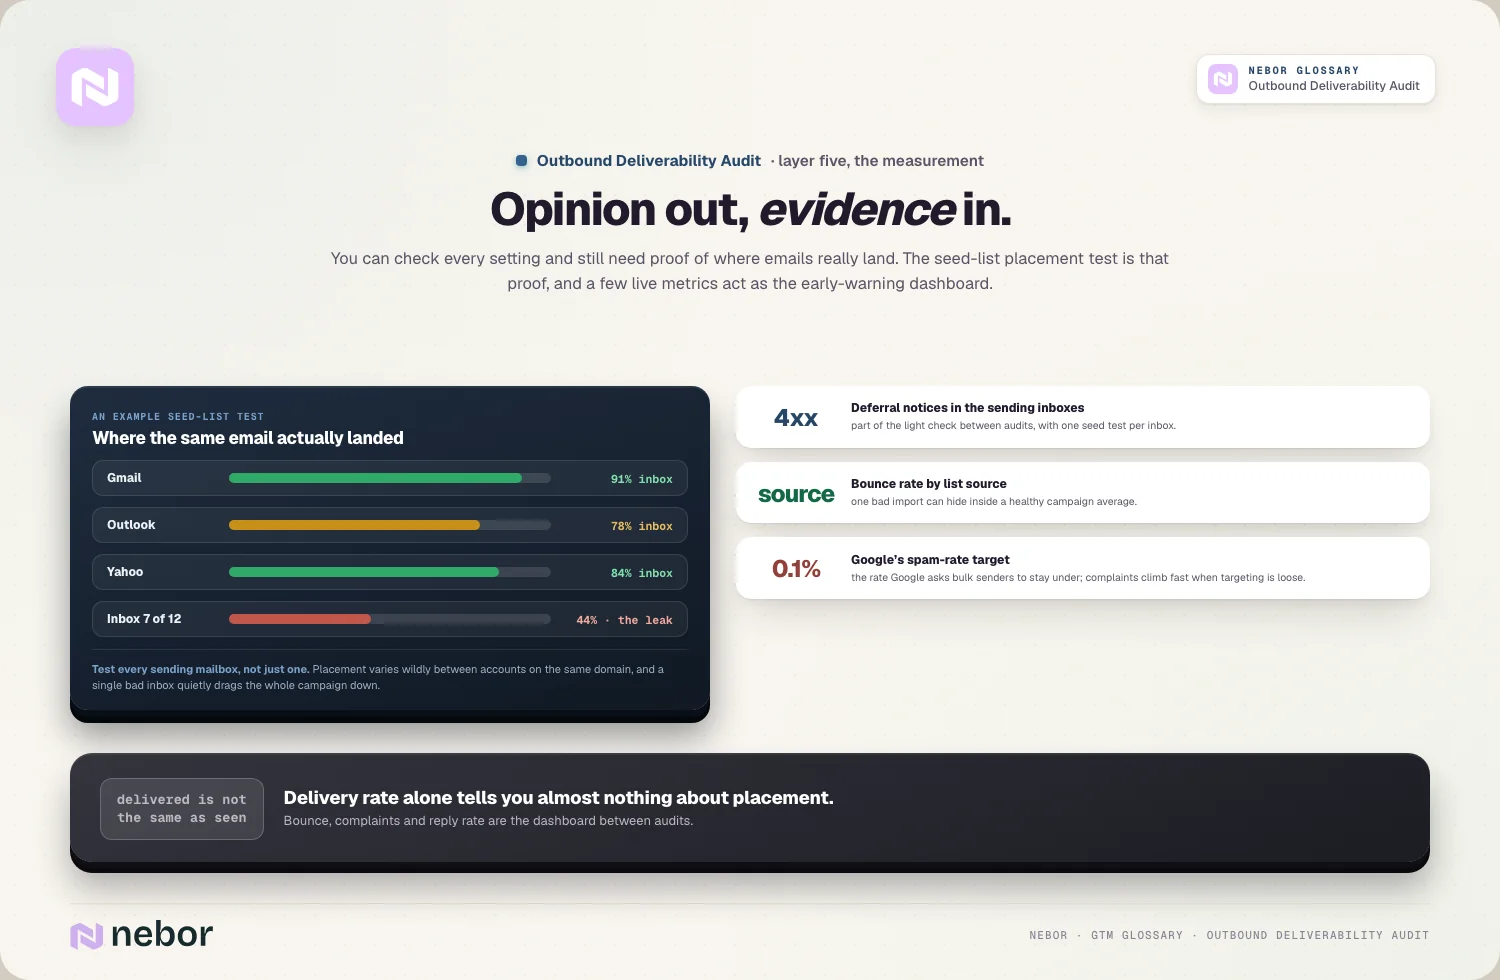
Het deel dat teams overslaan, is dit per inbox doen. Placement kan sterk verschillen tussen inboxen op hetzelfde domein, omdat elke inbox zijn eigen verzendhistorie heeft. Test je één inbox, dan leer je iets over die inbox. Test je ze allemaal, dan zie je vaak dat de meeste prima zijn en twee de campagne omlaag trekken. Dat los je veel goedkoper op dan door een heel domein te vervangen.
Let ook op een verschil tussen providers. Mail die goed landt bij Gmail en slecht bij Outlook, wijst op een andere oorzaak dan mail die overal faalt. Microsoft biedt Smart Network Data Services voor reputatiedata van Outlook.com, maar dat rapporteert over IP-adressen die je zelf beheert. De meeste teams voor cold email versturen via Google Workspace of Microsoft 365 en hebben geen eigen verzend-IP's. Voor hen doen seed tests en de trends in bounces en replies dat werk.
Spamklachten horen naast deze getallen. Google publiceert een drempel voor de spam rate van bulkverzenders, die we behandelen in het artikel over e-mail deliverability, en klachten over cold email lopen snel op als de targeting slordig is.
Hoe een rapport van een deliverability audit eruit hoort te zien
Een audit die eindigt met een lange lijst observaties, leidt tot niets. De onze eindigen met drie groepen.

Vandaag oplossen. Alles waardoor mail direct faalt of het hoofddomein risico loopt: kapotte of niet-aligned authenticatie, cold email die vanaf het primaire bedrijfsdomein vertrekt, een verzenddomein op een grote blocklist, een vergeten tool die nog verstuurt. Deze punten komen eerst, omdat je elke dag dat ze blijven bestaan meer reputatie verliest.
Deze week oplossen. Problemen met gedrag en lijsten: limieten die te hoog staan of follow-ups niet meetellen, warmup die is uitgezet, een lijstbron met veel bounces, inboxen die overbelast zijn terwijl andere stilstaan. Meestal een mix van aangepaste instellingen en een of twee inboxen die je pauzeert zodat ze kunnen bijkomen.
In de gaten houden. Dingen die nu goed zijn maar kunnen afdrijven: een DMARC-policy die nog op p=none staat, een SPF-record dicht bij zijn lookuplimiet, een domein waarvan de placement bij één provider wegzakt. Elk punt krijgt een eigenaar met naam en een datum om opnieuw te kijken.
Bepaal daarna het ritme. Een volledige audit is zinvol als je een nieuwe outbound-motion lanceert, als de replies dalen zonder dat de copy is veranderd en als er nieuwe domeinen of inboxen bijkomen. Daartussen vangt een lichte check om de paar weken (één seed test per inbox, bounce rate per bron, vertragingsmeldingen) afdrijven op voordat de agenda leegloopt. Dezelfde gewoontes houden je domeinreputatie intact terwijl je sales prospecting automatiseert en het volume groeit.
De kern
Als outbound niet meer werkt, is de goedkoopste eerste vraag of iemand de e-mails überhaupt ziet. Een audit beantwoordt die met headers, instellingen, bouncedata en seed tests, in plaats van met een gok over onderwerpregels. Is het antwoord nee, dan is elk uur dat je aan copy besteedt verspild tot het lek is gevonden.
Het meeste wat een audit oplevert, is heel gewoon. Een record dat stukging door een nieuwe tool, warmup die te vroeg is uitgezet, te veel volume via te weinig inboxen, een lijst die niemand heeft geverifieerd. Niets daarvan is moeilijk op te lossen zodra het op papier staat met een eigenaar ernaast. Daarom checken zoveel top outbound-experts hun deliverability voordat ze een sequence aanraken.
Als Nebor een audit uitvoert, gaan de oplossingen in de eigen DNS, inboxen en verzendtools van de klant, en blijven de uitgeschreven checks bij het team. Zo kan de volgende ronde intern plaatsvinden, op hun schema in plaats van het onze.
Veelgestelde vragen
Kun je zelf een outbound deliverability audit doen?
Voor één domein en een handvol inboxen wel. Headers lezen, DNS-records checken, seed tests doen en bounce rates per lijstbron vergelijken kan allemaal met gratis of goedkope tools. Het wordt lastiger met veel domeinen en tientallen inboxen verspreid over meerdere tools, waar de inventaris alleen al flink wat tijd kost. De checks blijven in beide gevallen hetzelfde. Wat verandert, is hoe lang het duurt om ze goed uit te voeren.
Hoe lang duurt een outbound deliverability audit?
Dat hangt vooral af van hoeveel er verstuurt. In onze ervaring kun je een setup met twee of drie domeinen en minder dan tien inboxen in een middag auditen, seed tests inbegrepen. Twintig domeinen en zestig inboxen in twee verzendtools kosten eerder een aantal dagen, waarvan veel opgaat aan de inventaris en het testen van elke inbox. Oplossen wat de audit vindt, komt daar nog bij.
Welke tools heb je nodig voor een deliverability audit?
Minder dan de meeste mensen denken. Je hebt toegang nodig tot de DNS van elk verzenddomein, beheerdersrechten voor de sequencer en een eventuele warmuptool, een Gmail-account om ruwe headers te lezen via Origineel weergeven, en een dienst voor seed tests om inbox placement te meten. In een spreadsheet houd je de inventaris en de bevindingen bij. Bouncedata per lijstbron komt meestal uit de export van de sequencer en dus niet uit een aparte tool.
Is een inbox placement test hetzelfde als een deliverability audit?
Nee. Een placementtest is één onderdeel van een audit, het deel dat meet waar mail belandt. Hij vertelt je dat er iets mis is, bijvoorbeeld dat Outlook het grootste deel van je mail in spam zet. Waarom dat zo is, vertelt hij je niet. De audit voegt de checks eronder toe: authenticatie, domeinsetup, verzendgedrag en lijstbronnen. Daar blijkt de oorzaak meestal te zitten.
Moet je campagnes pauzeren terwijl de audit loopt?
Niet altijd. Zijn de replies ingestort of verzamelt een domein uitstelmeldingen en spamplaatsingen, pauzeer dan nieuwe contacten op de betrokken domeinen, omdat elke extra verzending meer reputatie kost. Gezonde inboxen kunnen blijven draaien. Laat warmup doorlopen op alles wat je pauzeert, en blijf letten op replies op eerdere verzendingen, want die blijven nog weken binnenkomen nadat het laatste bericht is verstuurd.
Wat is de SPF-limiet van 10 lookups?
De SPF-standaard, RFC 7208, beperkt het aantal termen met een DNS-query dat een ontvangende server volgt bij het checken van je SPF-record tot 10. Includes voor verzendtools tellen mee, en de includes daarbinnen ook. Ga je over de limiet, dan geeft SPF een permanente fout, en die telt als falen. Records gaan vaak geleidelijk over de grens, naarmate er nieuwe tools bijkomen.
Hoe check je of een verzenddomein op een blocklist staat?
Spamhaus, waarvan veel ontvangende servers de lijsten raadplegen, biedt een gratis reputatiechecker voor domeinen en IP-adressen, en verschillende andere diensten checken tientallen lijsten tegelijk. Check elk verzenddomein en elk link- of trackingdomein in je e-mails, omdat ontvangende servers ook links beoordelen. Een vermelding op een grote blocklist komt bovenaan de lijst met oplossingen uit de audit.
Kan een e-mailverifier spamtraps uit een lijst halen?
Niet betrouwbaar. Volgens Spamhaus geven eigenaren hun traps nooit prijs, en jagen op traps noemt Spamhaus het symptoom bestrijden in plaats van het probleem. Sommige traps zijn oude adressen die een jaar lang bouncten voordat ze opnieuw werden geactiveerd, dus voor een verifier zien ze er geldig uit. De oplossing zit in hoe je data verzamelt: vermijd gescrapete en gekochte lijsten, en verifieer en ververs de data die je zelf opbouwt.
Wat laat een DMARC aggregate report zien tijdens een audit?
Aggregate reports zijn dagelijkse samenvattingen die ontvangende servers sturen naar het adres in de rua-tag van je DMARC-record. Ze laten zien welke IP-adressen mail met jouw domein hebben verstuurd, en of die mail met alignment slaagde voor SPF en DKIM. Tijdens een audit zijn ze de snelste manier om afzenders te vinden die niemand in de inventaris heeft gezet, zoals een oude tool of een vergeten domeinsetup.
Deel dit bericht
Deliverability
Outbound
Begrippenlijst
Gerelateerde begrippen
De basis GTM-concepten begrijpen
Automatisering
E-mail deliverability
E-mail deliverability is of je e-mails in de inbox komen in plaats van in spam te belanden of geblokkeerd te worden. Het hangt af van je authenticatie, je sender reputation, de kwaliteit van je lijst en hoe mensen op je mail reageren.
Automatisering
Inbox placement rate
Inbox placement rate (IPR) is het percentage van je afgeleverde e-mails dat in de primaire inbox belandt in plaats van in spam, promoties of een andere gefilterde map. Het laat zien of je e-mails worden gezien.
Automatisering
DNS-authenticatie
DNS-authenticatie is de set SPF-, DKIM- en DMARC-records in de DNS van je domein die bewijzen dat je e-mail echt van jou komt, zodat mailboxproviders hem genoeg vertrouwen om hem af te leveren.

Automatisering
Email warmup
Email warmup is het proces waarbij je langzaam opvoert hoeveel een nieuw domein verstuurt en tegelijk positieve engagement opbouwt, zodat mailboxproviders het leren vertrouwen voordat je echte campagnes verstuurt.
Klaar om je pipeline te bouwen