In this post:
DKIM, kort voor DomainKeys Identified Mail, is een methode voor e-mailauthenticatie die een digitale handtekening toevoegt aan elk bericht dat je verstuurt. Met die handtekening kan de ontvangende server twee dingen checken: dat de e-mail echt van jouw domein komt, en dat niemand hem onderweg heeft aangepast.
Het is een van de drie records die bewijzen dat je mail echt van jou is, naast SPF en DMARC. Zonder DKIM bekijken mailboxproviders je e-mail met argwaan, omdat ze niet kunnen bevestigen dat hij echt van jou komt.
Voor iedereen die cold outreach doet of een flink volume aan e-mail verstuurt, is DKIM al een tijd geen optie meer. Sla je het over, dan wordt veel van je mail gefilterd of geweigerd voordat iemand ook maar de onderwerpregel leest.
TL;DR
DKIM hangt een cryptografische handtekening aan je uitgaande e-mail, zodat de ontvangende server kan verifiëren dat jouw domein hem heeft verstuurd en dat er onderweg niet met het bericht is geknoeid. Het is een kernonderdeel van e-mailauthenticatie.
Het werkt met een sleutelpaar. Een private key ondertekent je mail, en een bijbehorende public key staat in je DNS, zodat ontvangers de handtekening kunnen checken. Slaagt de check, dan oogt je e-mail betrouwbaar. Ontbreekt de handtekening, dan oogt je e-mail verdacht.
Wat is DKIM, en wat bewijst het precies over je e-mail?
DKIM is een manier voor een ontvangende mailserver om te bevestigen dat een e-mail authentiek is. Als je domein een bericht verstuurt, voegt DKIM een handtekening toe, en de ontvanger gebruikt die handtekening om het bericht te checken tegen een sleutel die jij hebt gepubliceerd.
Het bewijst twee losse dingen tegelijk. Ten eerste dat het bericht echt komt van het domein waar het van zegt te komen, zodat een oplichter zich niet makkelijk als jou kan voordoen. Ten tweede dat de inhoud van het bericht tussen verzenden en afleveren niet is veranderd, zodat niemand er onderweg mee heeft geknoeid.
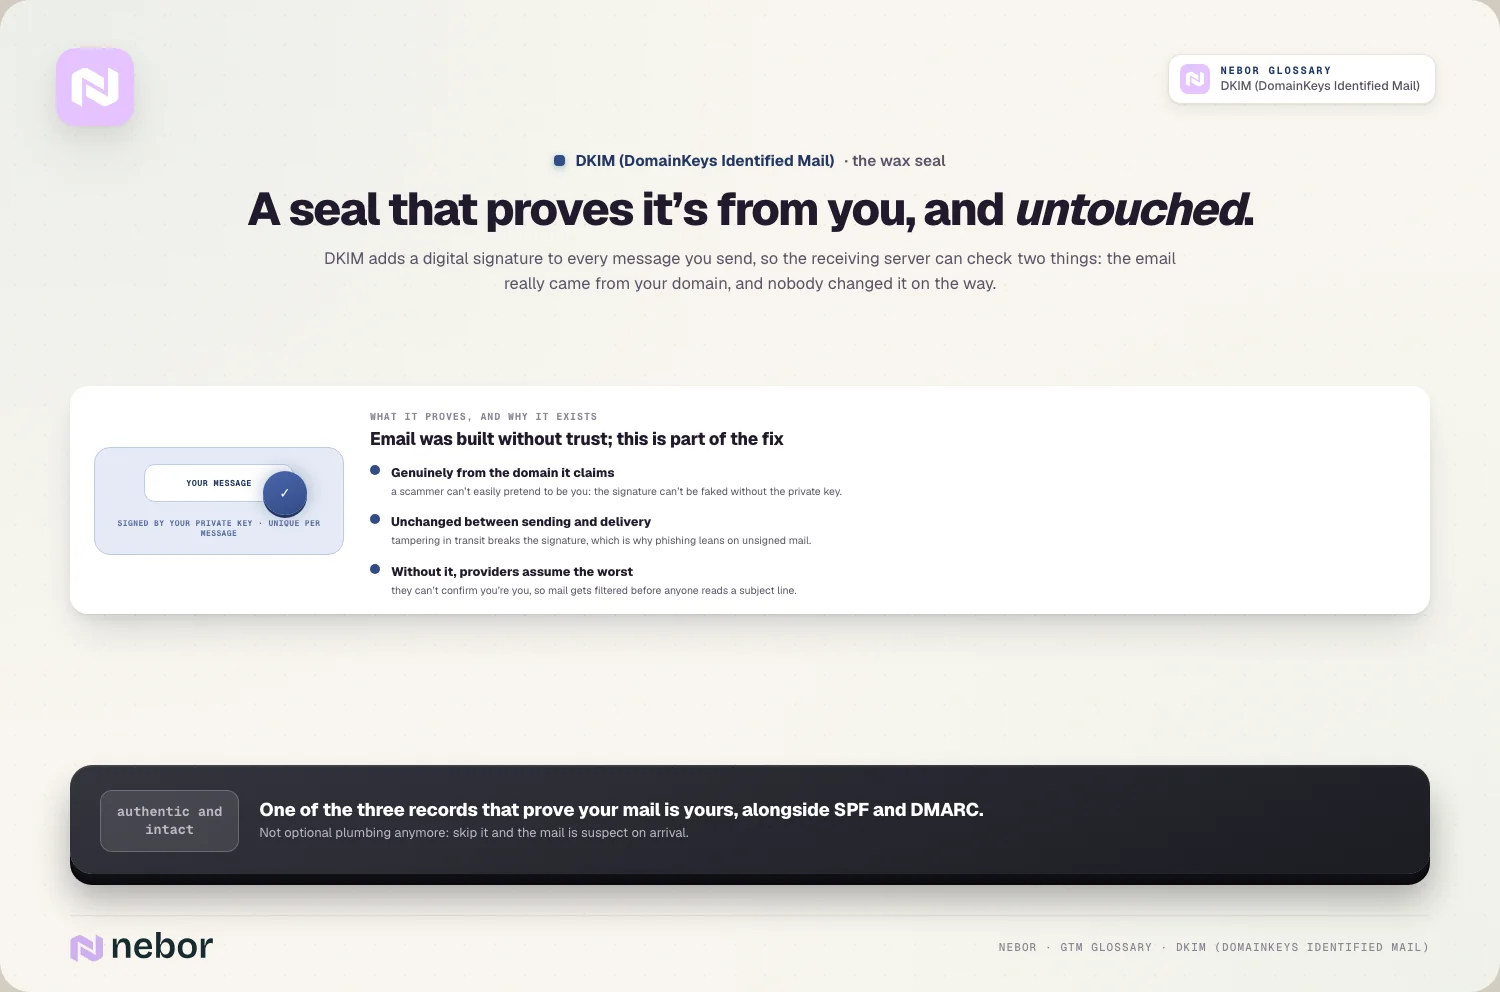
Dat is een groot ding voor vertrouwen op het open internet. E-mail is gebouwd zonder dit soort controles, en door dat gat waren spoofing en phishing decennialang makkelijk. DKIM is een deel van de oplossing: het geeft ontvangers een betrouwbare manier om echte afzenders te scheiden van oplichters.
Hoe werkt DKIM precies als je een bericht stap voor stap volgt?
De techniek klinkt ingewikkeld, al is het idee simpel als je het eenmaal ziet. DKIM gebruikt een sleutelpaar: een private key die je geheimhoudt en een public key die je publiceert, zodat iedereen hem kan lezen.
Als je een e-mail verstuurt, gebruikt je mailserver de private key om op basis van het bericht een handtekening te maken, en voegt hij die handtekening toe aan de headers van de e-mail. De handtekening is uniek voor dat bericht, dus zonder de private key kan niemand hem hergebruiken of vervalsen.
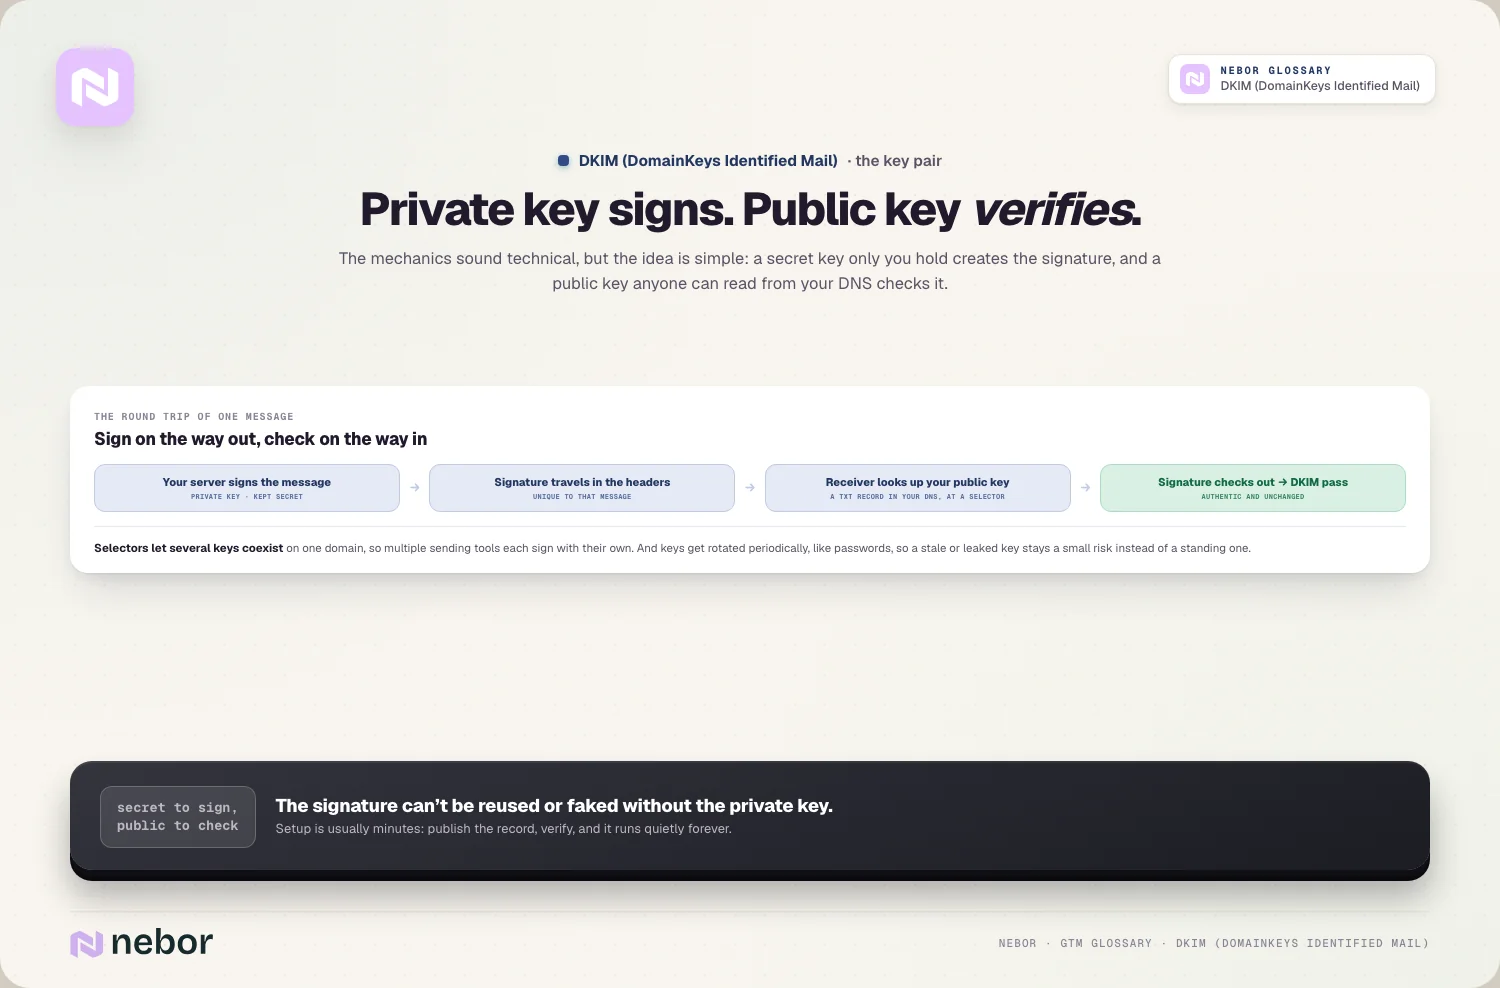
Aan de andere kant leest de ontvangende server de handtekening en zoekt hij je public key op, die je als record in de DNS van je domein hebt gepubliceerd. Met die public key checkt hij de handtekening. Klopt alles, dan slaagt de e-mail voor DKIM en weet de ontvanger dat hij authentiek en onveranderd is.
Waartegen beschermt DKIM je, en waar houdt de hulp op?
Helder zijn over wat DKIM wel en niet doet, voorkomt teleurstelling, omdat mensen er vaak te veel van verwachten. DKIM dekt echtheid en integriteit, en laat geheimhouding en spamfiltering over aan andere lagen.
Het beschermt tegen spoofing, waarbij iemand e-mail verstuurt en doet alsof hij jouw domein is, en tegen knoeien, waarbij een bericht onderweg wordt aangepast. Beide komen veel voor bij phishing, dus DKIM is naast een deliverability-vereiste ook een echte winst voor je beveiliging.
Wat het niet doet, is je e-mail versleutelen. DKIM gaat dus niet over de inhoud verbergen voor nieuwsgierige ogen. Het garandeert ook niet in zijn eentje dat je mail in de inbox belandt, omdat deliverability afhangt van je hele domain reputation en je verzendgedrag. DKIM is één belangrijk signaal tussen andere signalen, en geen toverpas.
Hoe past DKIM samen met SPF en DMARC in het grotere geheel?
DKIM werkt zelden alleen, en het drietal begrijpen doet ertoe. Het is een van de drie pijlers van DNS-authenticatie, en elke pijler doet een ander werk.
SPF, het Sender Policy Framework, checkt of de server die je mail verstuurt dat mag. DKIM checkt of het bericht zelf authentiek en onveranderd is. De twee beantwoorden verschillende vragen: de een over de afzender, de ander over het bericht.
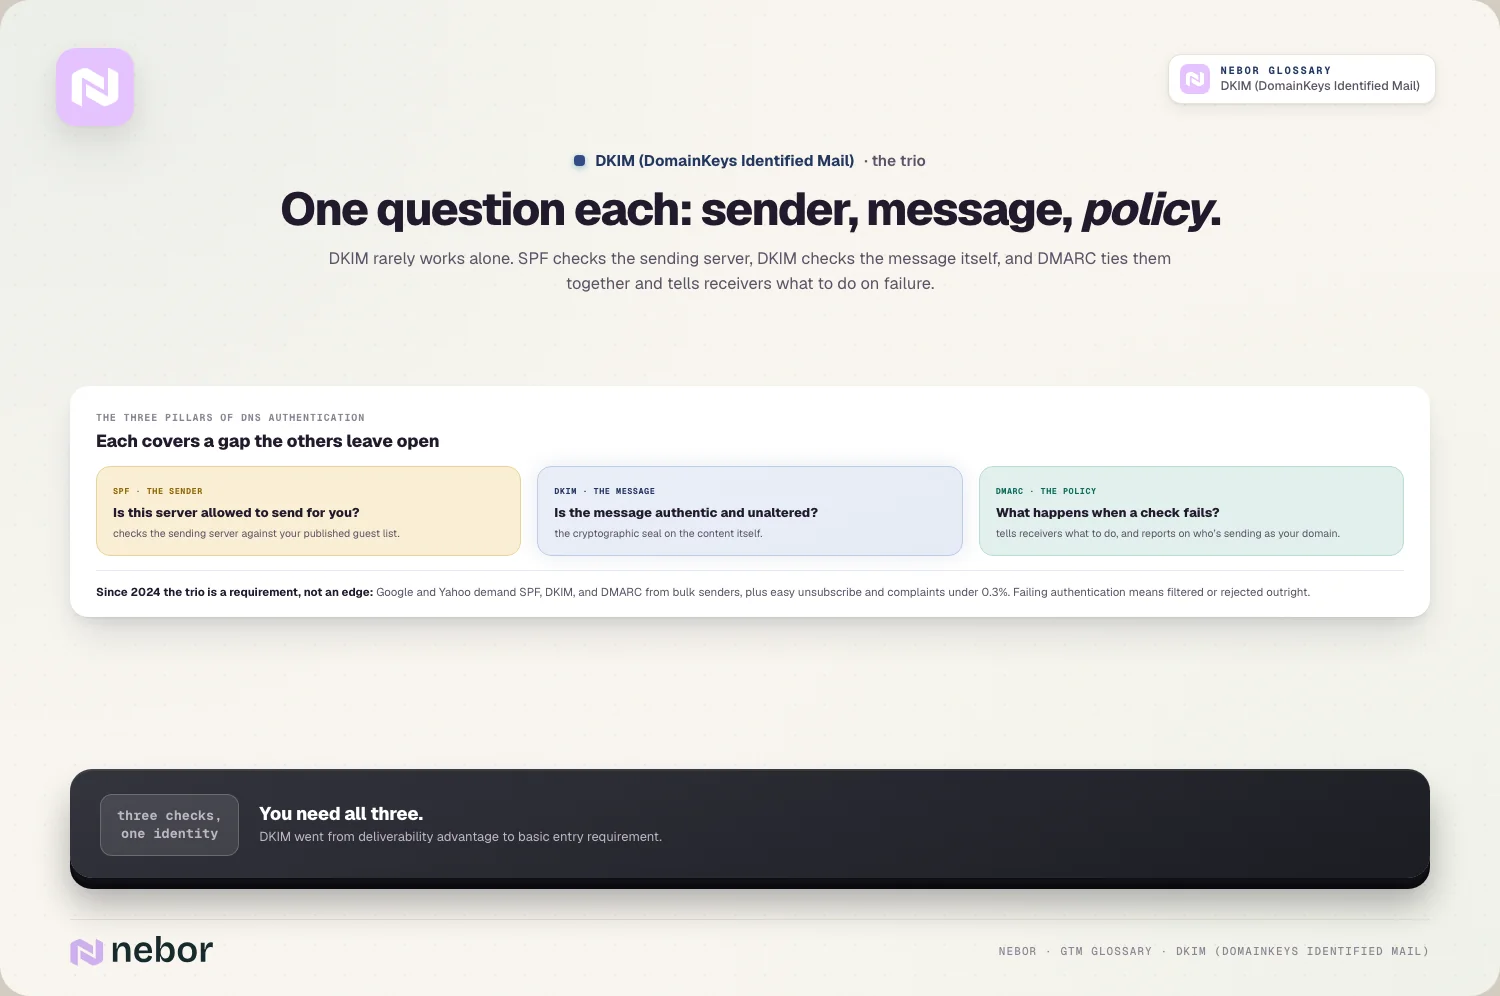
Daarna komt DMARC er als laag bovenop en verbindt de twee. Het vertelt ontvangende servers wat ze moeten doen als SPF of DKIM faalt, en stuurt jou rapporten over wie er e-mail verstuurt namens jouw domein. Je hebt ze echt alle drie nodig, omdat elk een gat dicht dat de andere openlaten.
Waarom is DKIM in 2025 geen optie meer voor iedereen die echt volume verstuurt?
Er was een tijd dat DKIM een nice-to-have was, en die tijd is voorbij. De grote mailboxproviders hebben het verplicht gemaakt, en wie het nu negeert, schaadt zichzelf actief.
In 2024 stelden Google en Yahoo nieuwe regels op voor bulkverzenders: SPF, DKIM en DMARC werden verplicht, samen met makkelijk uitschrijven en een spamklachtpercentage onder de 0,3%. Een bericht dat niet door de authenticatie komt, wordt veel eerder gefilterd of direct geweigerd.
DKIM is dus van een voordeel voor deliverability veranderd in een basisvoorwaarde. Verstuur je echt volume zonder DKIM, dan mis je meer dan een voorsprong: je zakt voor een check waarvan providers nu verwachten dat iedereen hem haalt. In onze ervaring is het instellen ervan een van de dingen met het hoogste rendement die je voor je verzending kunt doen.
Hoe stel je DKIM in op je eigen domein zonder te verdwalen?
DKIM instellen is meestal eenmalig werk, en de meeste verzendplatforms maken het eenvoudig. De precieze stappen verschillen per provider, al is de vorm altijd hetzelfde.
Je e-mailplatform genereert een sleutelpaar voor je en geeft je een DNS-record om te publiceren, meestal een TXT-record bij een specifieke selector op je domein. Je voegt dat record toe via je DNS-provider, en zodra het is doorgevoerd, begint je platform je uitgaande mail te ondertekenen met de bijbehorende private key.
Daarna controleer je of het werkt, via de checker van je platform of door een testmail te versturen en de headers te bekijken. Vaak kost het geheel maar een paar minuten, al kan het even duren voordat DNS-wijzigingen actief zijn. Staat het eenmaal live, dan blijft het op de achtergrond werken zonder dat je er dagelijks iets voor hoeft te doen.
Welke veelgemaakte DKIM-fouten breken je e-mail zonder dat het opvalt?
DKIM is betrouwbaar als het eenmaal goed staat, al kan het op een paar manieren misgaan. Die zijn makkelijk te missen, omdat er niets zichtbaar kapotgaat. Je mail presteert gewoon steeds slechter.
De fout die we het vaakst zien, is DKIM simpelweg niet instellen op elk domein en platform waarvandaan je verstuurt. Als je via meerdere tools verstuurt, heeft elke tool een eigen DKIM-setup nodig, en een gemiste tool betekent mail zonder handtekening.
Een andere is het DNS-record verkeerd publiceren, met een typfout of een opmaakfout waardoor de check faalt zonder dat je het te horen krijgt.
Een subtieler probleem is een sleutel die te kort is, omdat oudere 1024-bit-sleutels zwakker zijn dan de 2048-bit-sleutels die nu worden aanbevolen. En als je DKIM niet is aligned met je domein zoals DMARC verwacht, kan hij op zichzelf slagen en toch zakken voor de bredere check. Geen van deze problemen geeft een melding, en daarom is je setup testen zo belangrijk.
Waarom doet DKIM ertoe voor elke e-mail die je verstuurt, ver voorbij cold outreach?
Het is verleidelijk om DKIM te zien als iets voor cold e-mail, terwijl het elk bericht beschermt dat je domein verstuurt. Dezelfde authenticatie die je outbound helpt landen, helpt ook je inbound-antwoorden, je nieuwsbrieven en je transactionele e-mail.
Aan de inbound-kant: als een prospect een formulier invult en jij een bevestiging of een nurture sequence stuurt, helpt DKIM die berichten in de inbox te komen in plaats van in spam. Mail zonder authenticatie naar je warmste contacten kan verdwijnen, en je zou nooit weten dat ze hem niet hebben gekregen.
Er zit ook een kant aan voor de bescherming van je merk. DKIM maakt het voor anderen lastiger om je domein te spoofen en phishingmails uit jouw naam te versturen, en dat beschermt je klanten en je reputatie. Stel het dus goed in voor je hele verzendsetup, en beperk je niet tot de domeinen die je voor cold outreach gebruikt.
Hoe houden DKIM-selectors en key rotation je op de lange termijn beschermd?
Een paar details maken DKIM op de lange termijn flexibeler en veiliger. Het eerste is de selector, het tweede is key rotation.
Een selector is een label in je DKIM-record waarmee je meer dan één DKIM-sleutel op hetzelfde domein kunt hebben. Zo kun je via meerdere platforms tegelijk versturen, elk met een eigen selector en sleutel, zonder dat ze botsen. Het is een klein detail dat een setup met meerdere tools mogelijk maakt.
Key rotation is de gewoonte om je DKIM-sleutels regelmatig te vervangen door nieuwe. Net als een wachtwoord wijzigen beperkt het roteren van sleutels de schade als er ooit een uitlekt, en het houdt je setup actueel terwijl de standaarden opschuiven naar sterkere sleutels.
De meeste managed platforms regelen de rotatie voor je, al is het goed om te weten dat het gebeurt, omdat een verouderde of gelekte sleutel een risico is dat je niet ziet aankomen.
Hoe hangt DKIM samen met de rest van je verzendinfrastructuur?
DKIM staat niet op zichzelf. Het is één onderdeel van een gezonde sending infrastructure, waarin elk onderdeel de andere ondersteunt. Op zichzelf bewijst het echtheid, en de echte waarde zie je pas in combinatie met de rest van je setup.
Het werkt samen met warmup en schone lijsten om vertrouwen op te bouwen, omdat geauthenticeerde mail van een opgewarmd domein naar echte mensen precies is wat providers willen zien.
Het vormt ook breder de basis onder je email deliverability, omdat authenticatie een van de eerste dingen is die een ontvanger checkt, nog voordat hij naar je reputatie kijkt.
Specifiek voor cold outreach is DKIM een onmisbaar onderdeel van je cold email infrastructure. Je kunt domeinen opwarmen en lijsten opschonen zoveel je wilt, als je mail geen handtekening heeft, laat je de voordeur van authenticatie wagenwijd openstaan, en providers zien dat meteen.
Hoe weet je of je DKIM op dit moment goed is ingesteld?
Omdat DKIM faalt zonder melding te geven, moet je er niet van uitgaan dat het werkt omdat je een record hebt toegevoegd. Het checken kost een minuut en scheelt later een hoop verwarring.
De simpelste check is jezelf een e-mail sturen en naar de headers van het bericht kijken, waar je een DKIM-resultaat ziet met pass of fail. In de meeste e-mailclients kun je het originele bericht bekijken, en de authenticatieresultaten staan daar bovenaan.
Je kunt ook een van de gratis DKIM-checkers online gebruiken, die je record opzoeken en bevestigen dat het geldig en leesbaar is. Google Postmaster Tools laat je daarnaast de DKIM-pass rates van je echte verzending zien.
Wij checken het opnieuw na elke wijziging in een setup, omdat een nieuwe tool of een aangepast DNS-record een handtekening kan breken die gisteren nog prima werkte.
Wat is het verschil tussen DKIM die slaagt en DKIM die aligned is?
Dit is een subtiel punt waar zelfs ervaren verzenders over struikelen, en het doet ertoe voor DMARC. DKIM kan technisch slagen en toch zakken voor de bredere authenticatiecheck, door iets wat alignment heet.
Dat DKIM slaagt, betekent alleen dat de handtekening geldig is. Alignment betekent dat het domein in die handtekening overeenkomt met het domein waar je e-mail van zegt te komen, in het zichtbare afzenderadres.
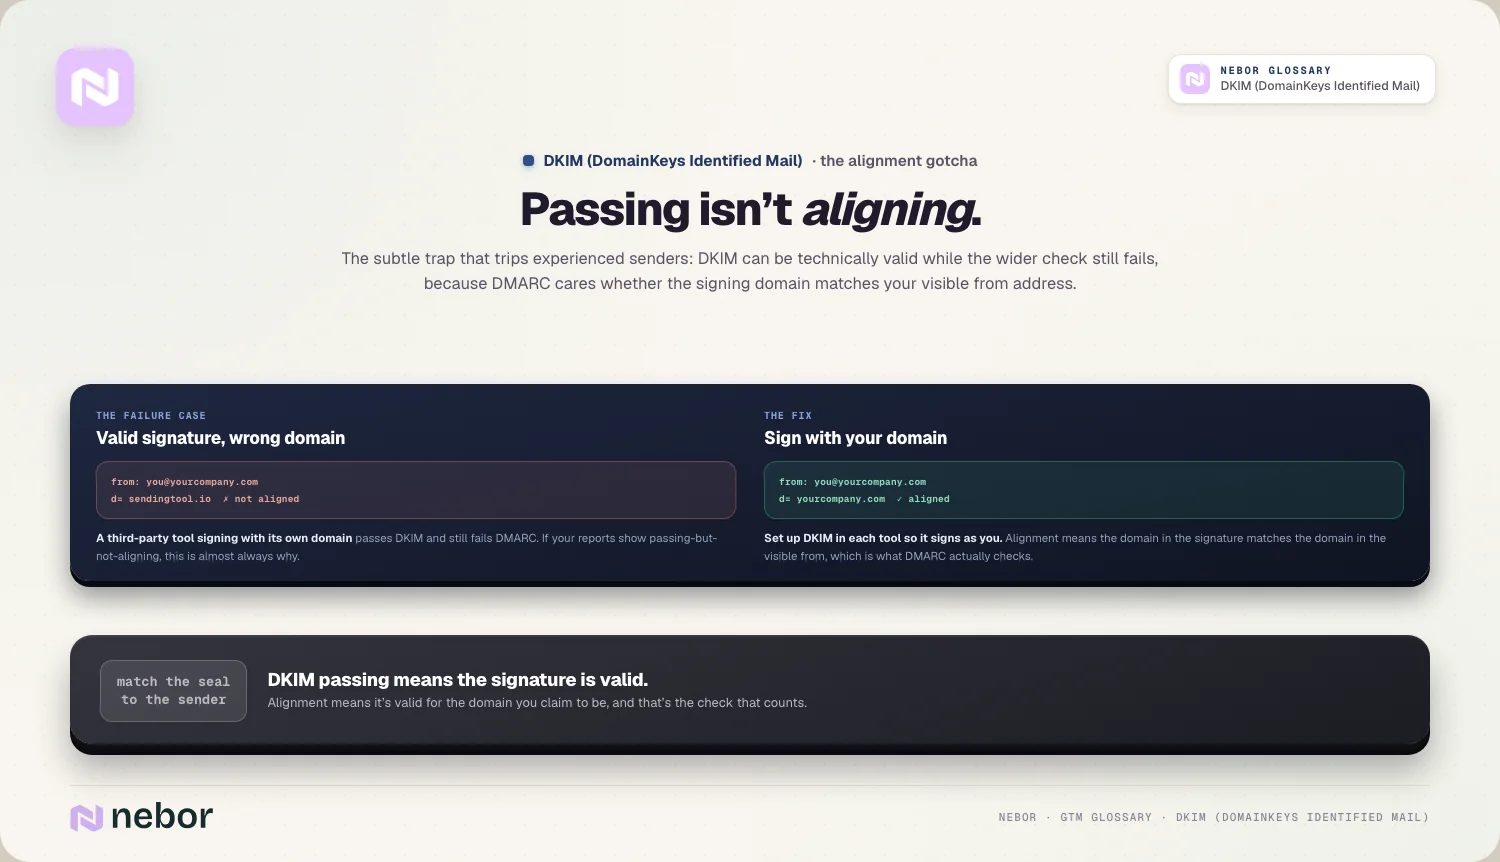
DMARC kijkt verder dan een geldige handtekening en let op alignment. Een bericht kan dus een goede DKIM hebben en toch zakken voor DMARC als de domeinen niet overeenkomen.
In de praktijk speelt dit als je verstuurt via een externe tool die ondertekent met zijn eigen domein in plaats van het jouwe. De oplossing is DKIM zo instellen dat het met jouw domein ondertekent, zodat het aligned blijft. Laten je DMARC-rapporten zien dat DKIM slaagt en niet aligned is, dan is dit bijna altijd de reden.
Brengt DKIM je in zijn eentje in de inbox, of komt er meer bij kijken?
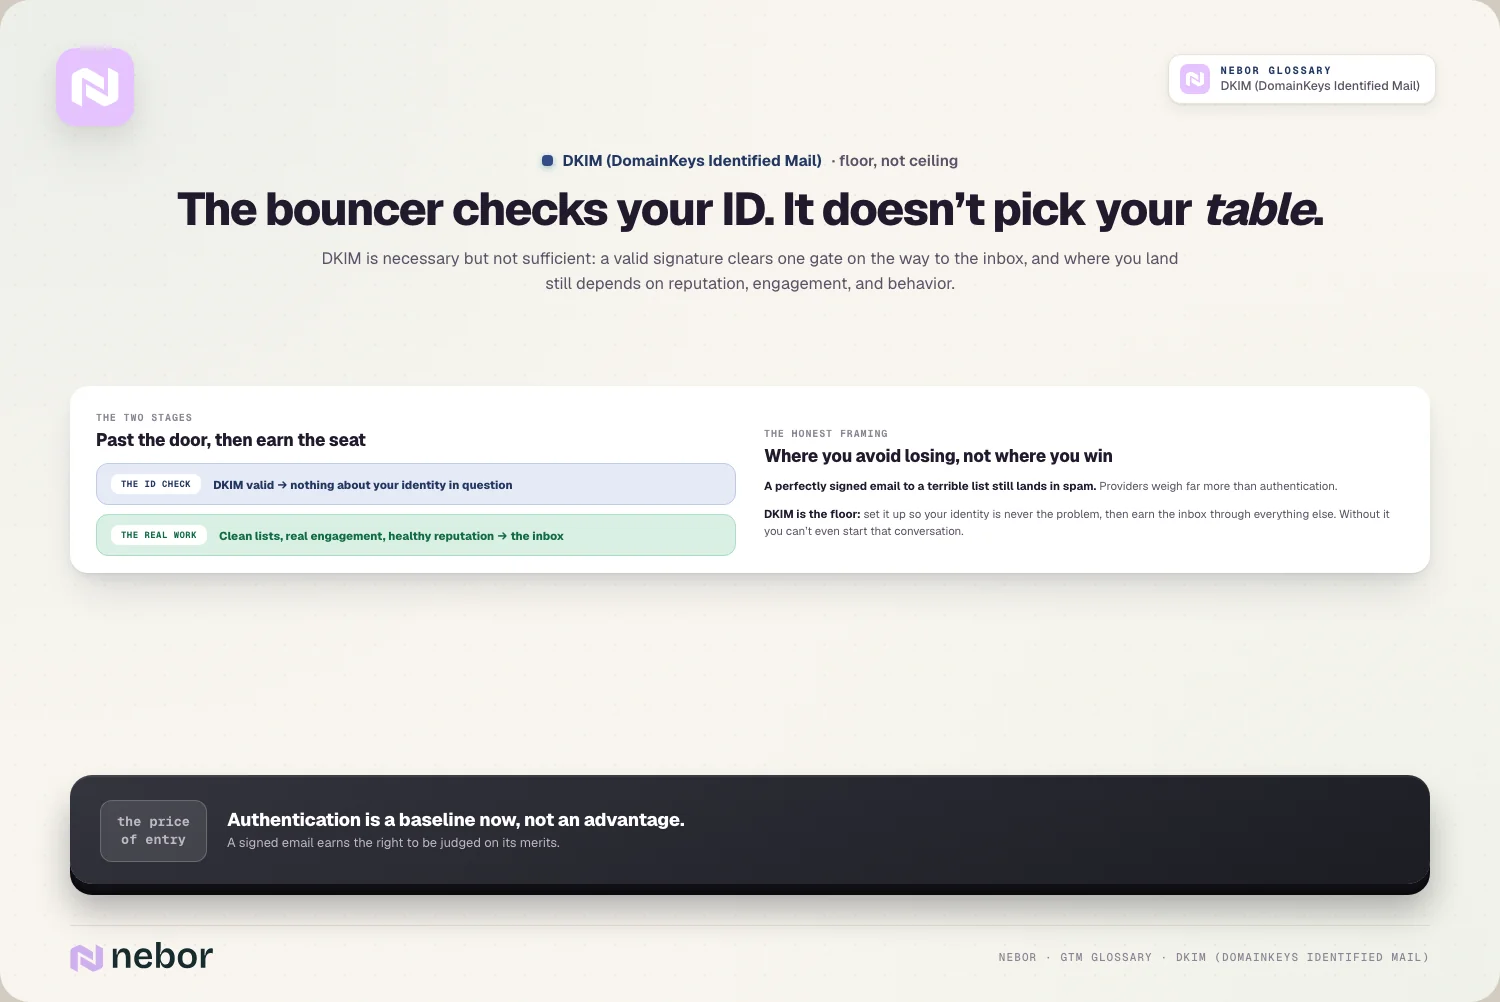
Hier moet je je verwachtingen bijstellen, omdat DKIM noodzakelijk is en bij lange na niet genoeg. Slagen voor DKIM garandeert de inbox niet. Je komt er alleen een van de poorten mee door op weg daarheen.
Authenticatie werkt zoals de uitsmijter die je ID checkt. Met een geldige handtekening kom je door de deur, al hangt het van je reputatie, je engagement en je verzendgedrag af waar je binnen terechtkomt.
Een perfect ondertekende e-mail naar een waardeloze lijst belandt nog steeds in spam, omdat providers veel meer meewegen dan authenticatie.
DKIM is dus de vloer en niet het plafond. Je stelt het in zodat er niets aan je identiteit te twijfelen valt, en daarna verdien je de inbox met al het andere, zoals schone lijsten, echt engagement en een gezonde sender reputation.
Zonder DKIM kun je dat gesprek niet eens beginnen, en met DKIM begint het echte deliverability-werk.
Waarom DKIM de onopvallende handtekening is die je e-mail het recht geeft om gelezen te worden
Achter de cryptografie draait DKIM om vertrouwen. Het is de manier waarop je domein, in een vorm die de ontvangende server kan verifiëren, zegt dat een bericht echt van jou is en precies zo is als je het verstuurde.
Dat vertrouwen is nu de toegangsprijs. De mailboxproviders hebben authenticatie tot de basis gemaakt, dus met DKIM win je geen deliverability. Met DKIM voorkom je dat je die kwijtraakt voordat je bent begonnen. Een ondertekende e-mail krijgt de kans om op zijn eigen merites te worden beoordeeld, terwijl een e-mail zonder handtekening vanaf de eerste byte verdacht is.
Het goede nieuws is dat het een eenmalige setup is die zich terugbetaalt zolang je verstuurt. Zet DKIM goed neer op al je domeinen, houd het aligned met SPF en DMARC, en je hebt een van de drie fundamenten gelegd waar elke andere inspanning voor deliverability op rust.
Het is rustig, onopvallend werk, en precies het soort werk dat verzenders die de inbox halen scheidt van verzenders die zich afvragen waarom het hun niet lukt.
Deel dit bericht
Deliverability
Infrastructure
Begrippenlijst
Gerelateerde begrippen
De basis GTM-concepten begrijpen

Klaar om je pipeline te bouwen