In this post:
Zonder authenticatie kan iedereen een e-mail sturen die zogenaamd van jouw domein komt, en een ontvangende server kan niet zien dat hij nep is. Dat is het gat dat spammers en phishers al decennia misbruiken.
Precies daarom weigeren mailboxproviders nu e-mail die ze niet kunnen verifiëren.
SPF is een van de checks die dat gat dicht. Je publiceert er een lijst mee van de servers die e-mail mogen sturen voor je domein, zodat een ontvangende server kan bevestigen dat een bericht echt van een bron komt die jij hebt goedgekeurd, en niet van een oplichter.
SPF, of Sender Policy Framework, is een DNS-record dat aangeeft welke mailservers en IP-adressen e-mail mogen versturen namens je domein. Ontvangende servers vergelijken het met de verzendende server om te controleren of de e-mail legitiem is.
Er staat meer op het spel dan ooit, omdat authenticatie nu verplicht is. Sinds de grote providers het eisen, bereikt zo'n 17% van de cold e-mails nooit de inbox door slechte authenticatie en aanverwante problemen. Een goed SPF-record is dus de basis van deliverability.
TL;DR
SPF is een DNS-record met de servers die e-mail mogen sturen voor je domein, zodat ontvangende servers kunnen controleren of een bericht legitiem is.
Het bestaat om spoofing te stoppen. Zonder SPF kan iedereen e-mail sturen die zich voordoet als jouw domein, en zo werken phishing en imitatie.
Het is een van drie authenticatiestandaarden, samen met DKIM en DMARC, en alle drie moeten nu slagen voor betrouwbare aflevering.
In zijn eentje is het niet genoeg. SPF controleert de verzendende server en zegt niets over de integriteit van het bericht of het zichtbare afzenderadres. Daarvoor heb je de andere twee nodig.
Wat SPF is en waar het precies staat in je DNS-instellingen
SPF is een record dat je publiceert in de DNS van je domein en dat je geautoriseerde afzenders noemt. Het is een regel tekst die de wereld vertelt welke servers legitiem e-mail voor je mogen versturen.
Het staat als TXT-record in je publieke DNS. SPF is één TXT-record in de DNS-instellingen van je domein, dus het is openbaar en elke ontvangende server kan het opzoeken bij het controleren van je e-mail.
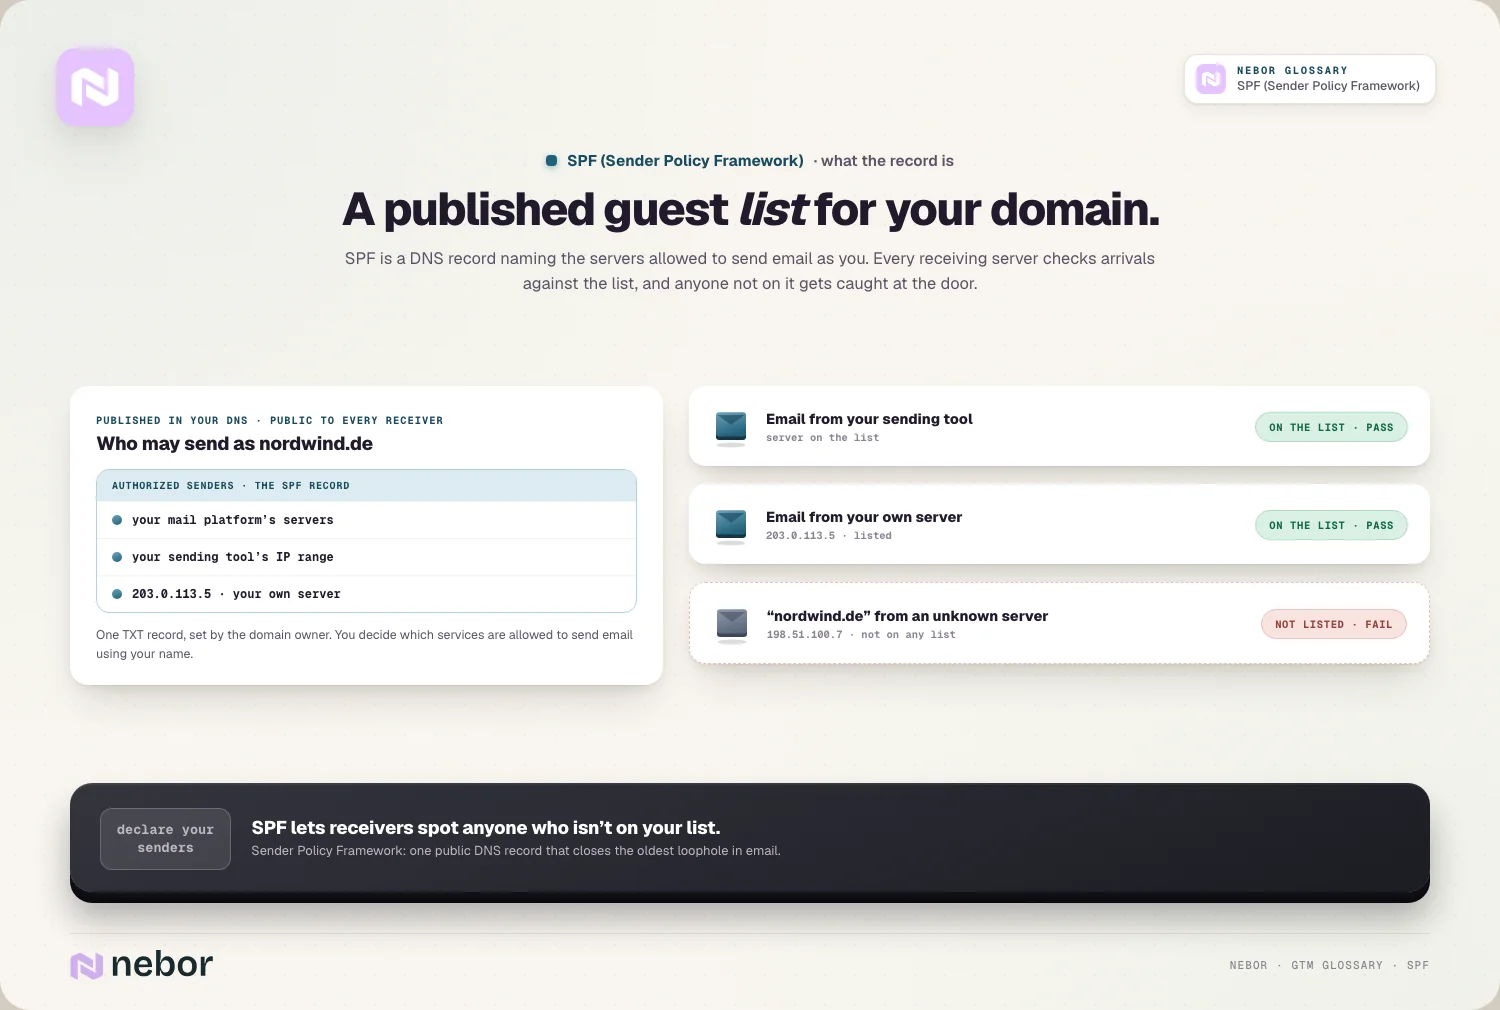
Het noemt elke verzendbron die je hebt goedgekeurd. Alles buiten die lijst ziet er voor ontvangers verdacht uit. Het record geeft de IP-adressen en servers die namens jou mogen versturen, en vormt zo de goedgekeurde lijst waar ontvangers tegen controleren.
De domeineigenaar stelt het in en werkt het bij. Je beheert je eigen SPF-record, dus jij bepaalt welke diensten en servers e-mail mogen versturen met jouw domein.
SPF werkt dus als een openbare gastenlijst voor de e-mail van je domein. Het legt vast wie als jou mag versturen, zodat ontvangers iedereen herkennen die niet op de lijst staat.
Hoe SPF werkt op het moment dat een van je e-mails binnenkomt
De werking van SPF gaat automatisch, elke keer dat je e-mail ergens aankomt. Als je de check begrijpt, snap je wat het record doet.
De ontvanger leest eerst het verzenddomein. Als er een e-mail binnenkomt, kijkt de ontvangende server naar het domein waar die zogenaamd vandaan komt, en dan specifiek naar het return-path-adres.
Daarna zoekt hij je SPF-record op. De server vraagt de DNS van dat domein om het SPF-record en haalt de lijst op met geautoriseerde verzendservers die jij hebt gepubliceerd.
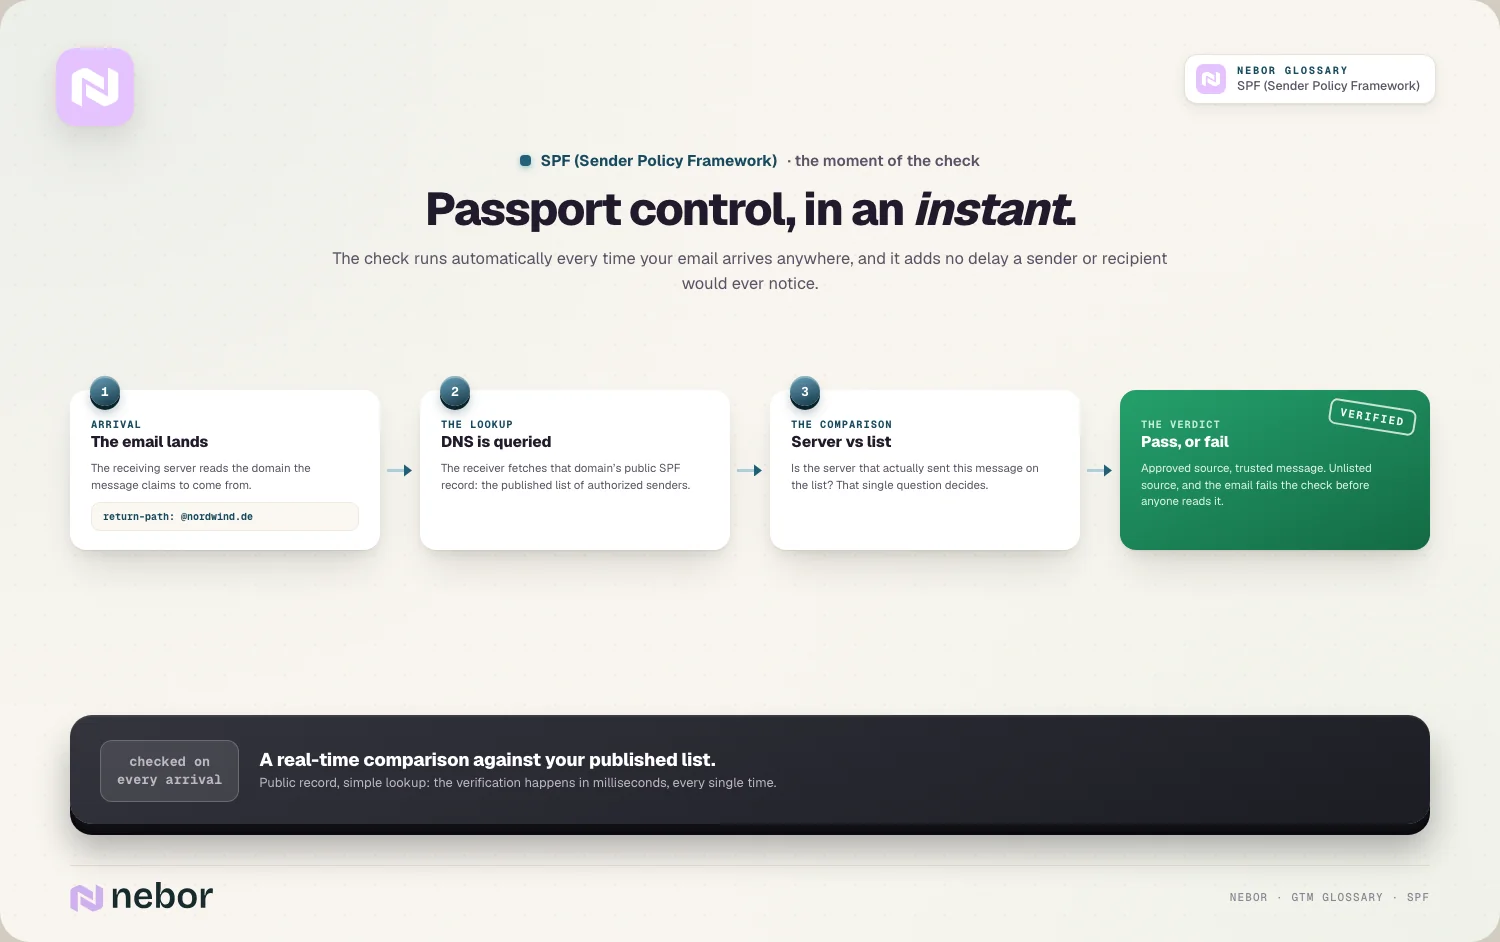
Hij vergelijkt de verzendende server met de lijst. De ontvanger checkt of de server die de e-mail stuurde op je lijst met geautoriseerde afzenders staat, en laat het bericht op basis daarvan slagen of zakken.
SPF is dus een realtime check tegen je gepubliceerde lijst. Elke ontvangende server controleert of je e-mail van een goedgekeurde bron komt, voordat hij besluit of hij hem vertrouwt.
De hele uitwisseling gebeurt in een oogwenk. Omdat het record openbaar is en de check een simpele lookup is, levert deze verificatie geen vertraging op die een afzender of ontvanger ooit zou merken.
Waarom SPF bestaat en welk kernprobleem het moest oplossen
SPF is bedacht vanwege een fundamentele zwakte in hoe e-mail werkt. Zonder authenticatie is het afzenderadres kinderlijk eenvoudig te vervalsen.
E-mail als protocol is verbazend makkelijk te spoofen. Standaard kan iedereen een bericht sturen dat zogenaamd van elk willekeurig domein komt, omdat het protocol de afzender nooit controleerde. Dat is de fout die SPF aanpakt, zodat je cold e-mail beschermd is tegen imitatie.
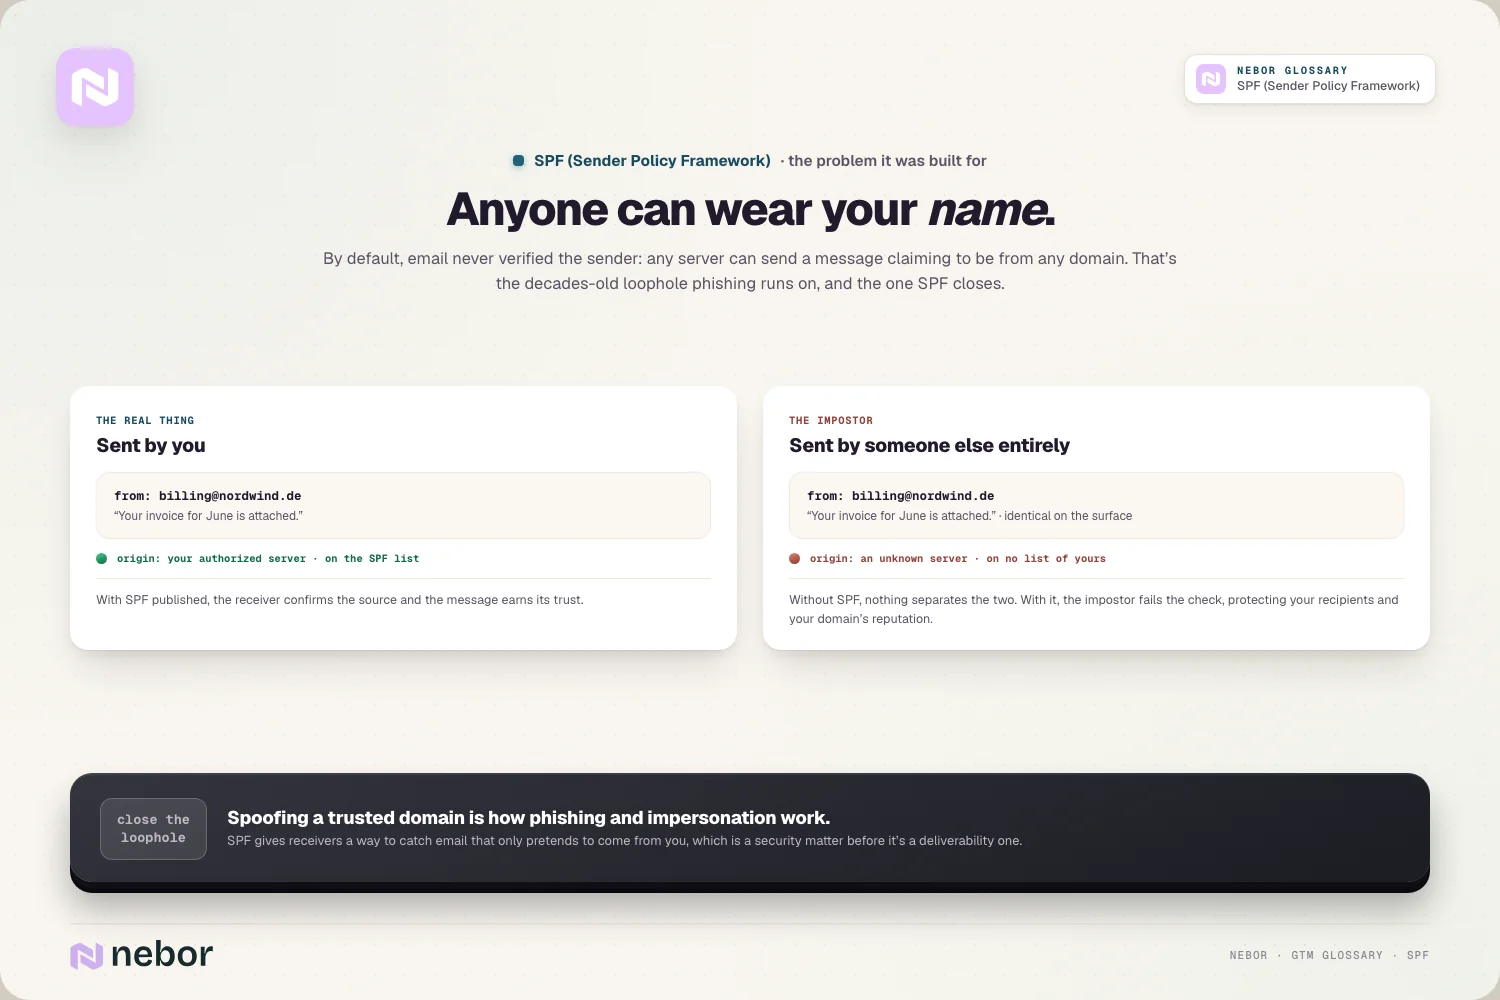
Spoofing maakt echte en vaak dure schade mogelijk. Een vertrouwd domein vervalsen is hoe phishing- en imitatieaanvallen werken, dus niet-geverifieerde e-mail is een echte beveiligingsdreiging en veel meer dan een ergernis.
SPF voegt de verificatielaag toe die het protocol nooit had. Doordat domeinen hun geautoriseerde afzenders kunnen vastleggen, krijgen ontvangers een manier om e-mail te onderscheppen die alleen doet alsof hij van jou komt.
SPF bestaat dus om e-mail betrouwbaar te maken. Het dicht het spoofinggat voor je domein, en dat beschermt zowel je ontvangers als de reputatie van je domein tegen misbruik.
Hoe SPF verschilt van DKIM en wat elk van de twee echt controleert
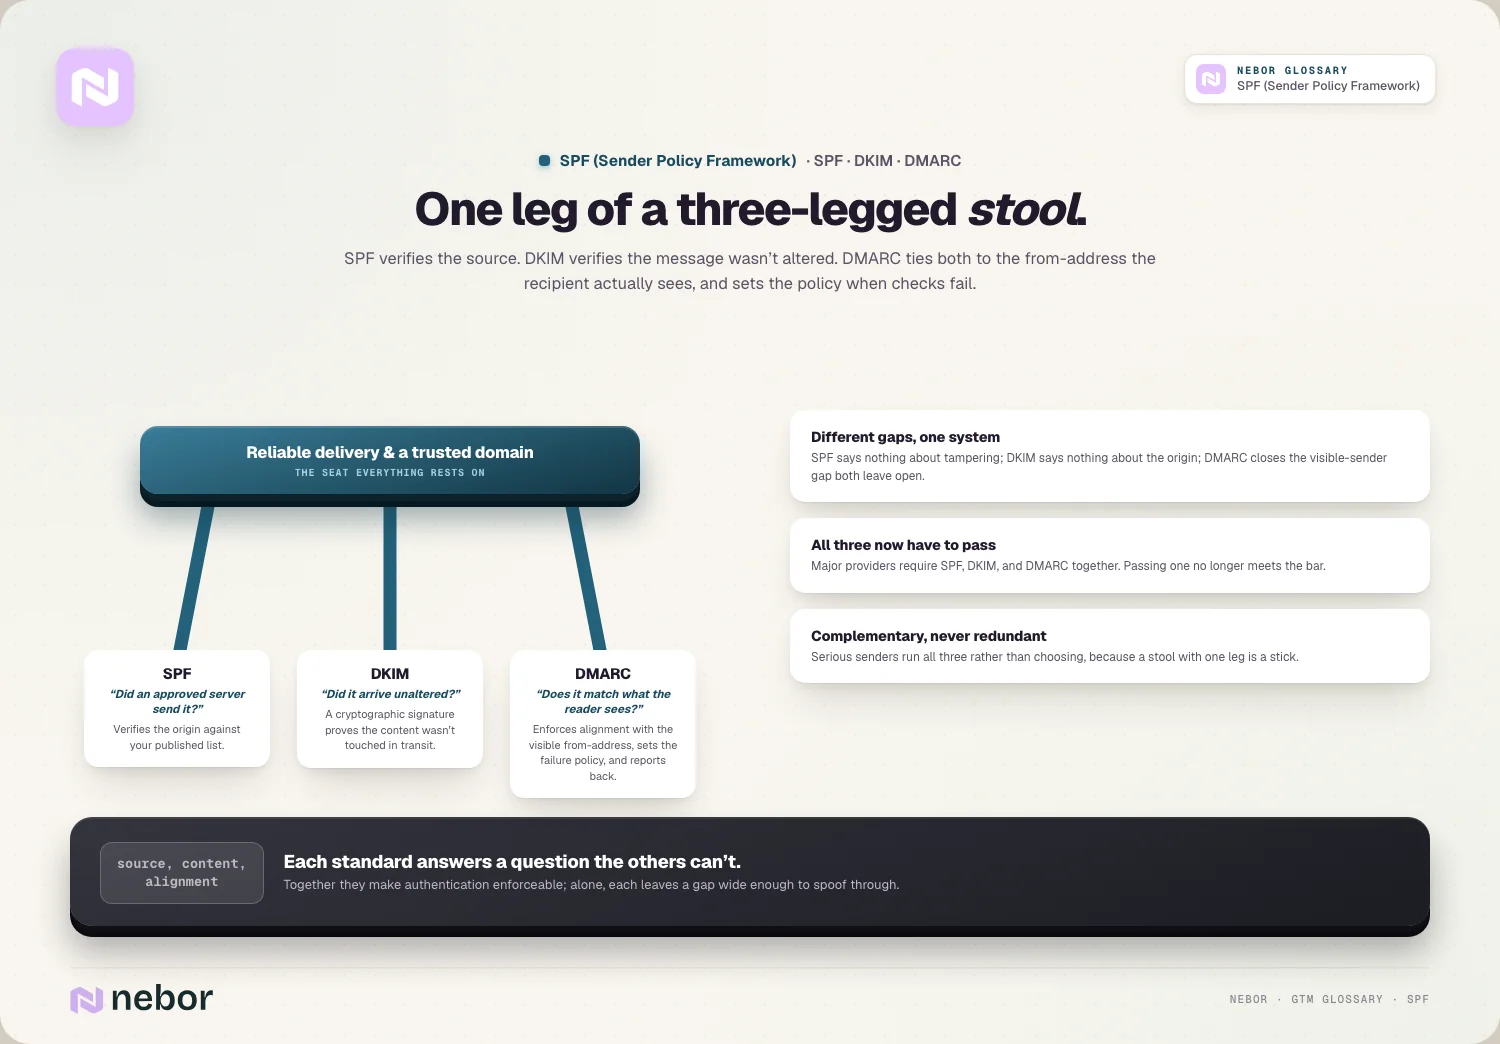
SPF is een van drie authenticatiestandaarden, en als je weet hoe het verschilt van de andere twee, zie je ook de grenzen. Elk van de drie protocollen controleert iets heel anders.
SPF controleert de identiteit van de verzendende server. Het bevestigt dat de e-mail van een geautoriseerd IP-adres kwam. Dat is een vraag over waar het bericht vandaan komt, en gaat niet over het bericht zelf.
DKIM controleert de integriteit van het bericht zelf. Het voegt een cryptografische handtekening toe die bewijst dat de e-mail onderweg niet is aangepast, iets waar SPF niets over zegt.
De twee dekken verschillende gaten in het protocol af. SPF verifieert de bron en DKIM de inhoud, dus samen controleren ze meer dan elk apart.
SPF en DKIM vullen elkaar dus aan in plaats van dat ze overlappen. De een bevestigt wie de e-mail stuurde en de ander dat hij onveranderd aankwam, dus serieuze afzenders gebruiken ze allebei in plaats van te kiezen.
Hoe DMARC SPF en DKIM samenbrengt in één afdwingbaar beleid
De derde standaard maakt van SPF en DKIM een systeem dat je kunt afdwingen. DMARC ligt er als laag bovenop en geeft ze tanden.
DMARC dwingt de alignment tussen die twee checks af. Het controleert of het domein dat SPF of DKIM verifieerde echt overeenkomt met het afzenderadres dat de ontvanger ziet, en dicht zo een gat dat de andere twee openlaten.
Het legt vast wat er gebeurt als een check faalt. Met DMARC vertel je ontvangers wat ze moeten doen met e-mail die niet door de authenticatie komt: weigeren, als spam markeren of doorlaten.
Het stuurt jou als eigenaar ook rapportages terug. DMARC stuurt je rapporten over wat slaagt en wat faalt, zodat je ziet of je authenticatie overal werkt.
DMARC is dus de beleidslaag boven SPF en DKIM. Het koppelt de twee checks aan de zichtbare afzender en bepaalt hoe fouten worden afgehandeld, en juist die koppeling maakt authenticatie afdwingbaar.
Waarom SPF alleen niet meer genoeg is voor betrouwbare deliverability
Een veelgemaakte fout is SPF behandelen als complete oplossing, terwijl het in zijn eentje echte gaten laat. Alle drie de standaarden moeten nu samenwerken.
SPF heeft zijn eigen blinde vlekken. Het verifieert de verzendende server en zegt niets over geknoei met het bericht of over de vraag of het zichtbare afzenderadres klopt. Precies dat dekken de andere standaarden af.
De grote providers eisen nu alle drie. Grote mailboxproviders eisen SPF, DKIM en DMARC samen, dus alleen slagen voor SPF is niet meer genoeg voor betrouwbare aflevering.
De handhaving door providers wordt elk jaar strenger. Providers gaan steeds vaker over tot het direct weigeren van mail die niet voldoet, dus onvolledige authenticatie betekent steeds vaker dat je e-mail nergens aankomt.
SPF is dus nodig, alleen in zijn eentje niet genoeg. Het is één poot van een driepotige kruk, en moderne deliverability hangt ervan af dat alle drie slagen en op één lijn liggen.
Waarom SPF verplicht is geworden en geen optionele extra meer is
Authenticatie was vroeger een best practice, en dat is definitief veranderd. SPF en zijn collega's zijn nu in de praktijk verplicht.
De providers hebben harde regels gesteld, en klanten vragen ons daar vaker naar dan naar elk ander deliverability-onderwerp. Sinds grote providers authenticatie eisen van bulkverzenders, wordt niet-geauthenticeerde e-mail gefilterd of direct geweigerd, zonder vriendelijke waarschuwing vooraf.
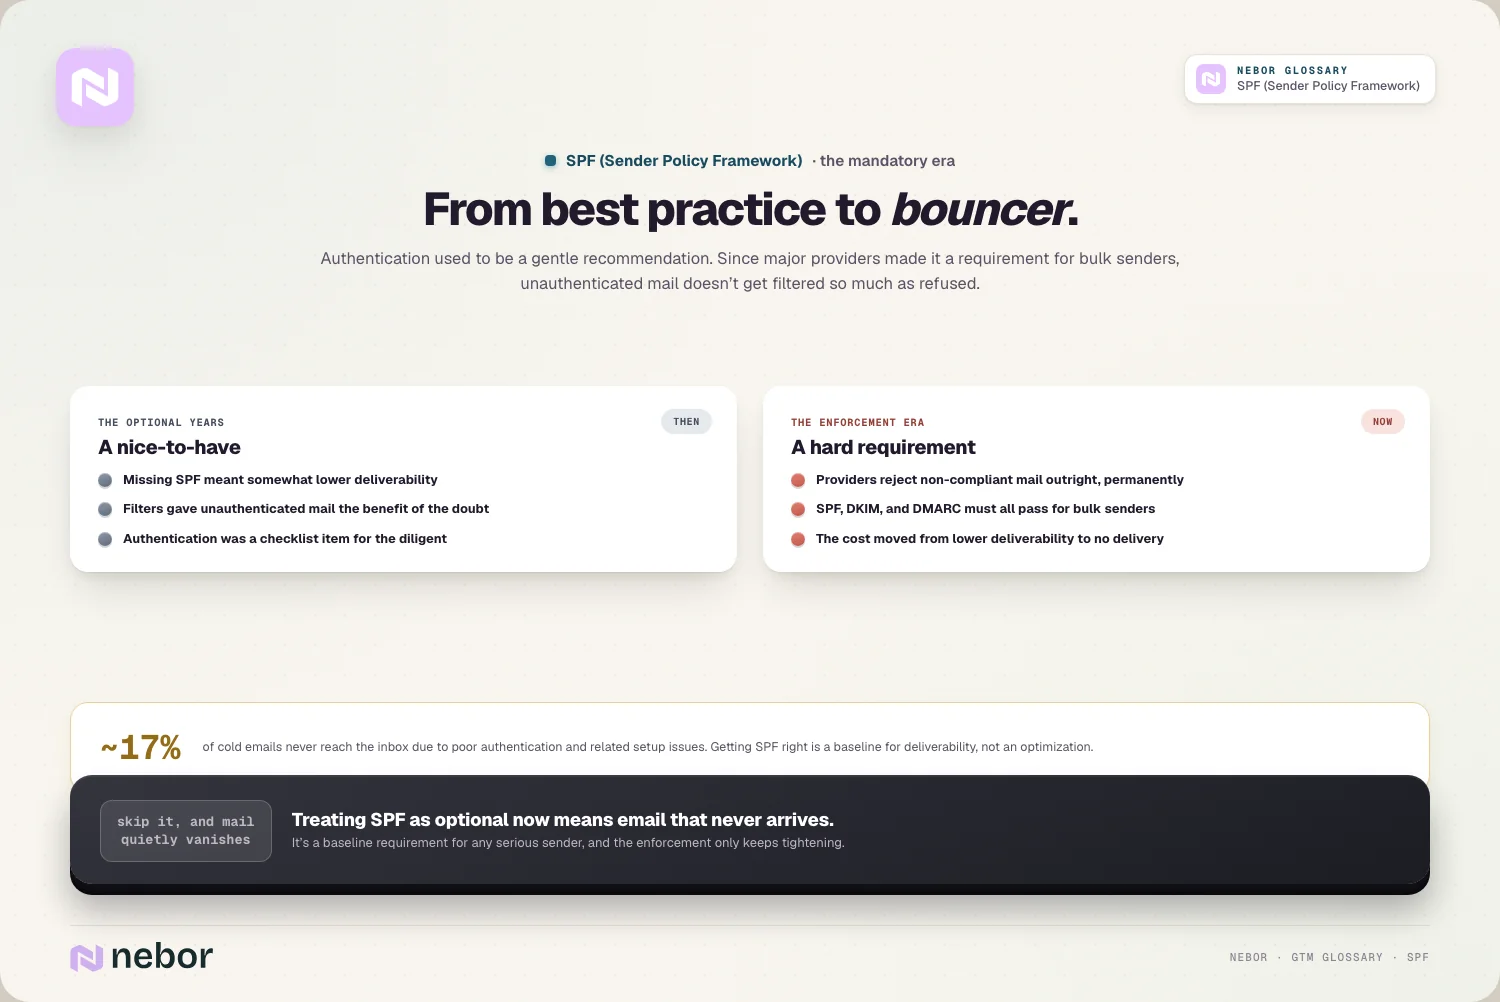
De handhaving wordt elk jaar strenger. Providers zijn overgestapt op permanente weigering van mail die niet voldoet. Waar ontbrekende authenticatie vroeger je deliverability verlaagde, komt je mail nu helemaal niet meer aan.
De impact op je inbox placement is meetbaar. Nu authenticatie doorslaggevend is, haalt een flink deel van de cold e-mail de inbox niet, puur door een slechte domeininrichting. SPF is een deel van de oplossing.
SPF is dus van optioneel naar verplicht gegaan. Als je het nu overslaat, komt je e-mail zonder waarschuwing niet aan. Daarom is het vandaag een basisvereiste voor elke serieuze afzender.
Hoe SPF past in je bredere infrastructuur voor het versturen van e-mail
SPF is een onderdeel van de technische basis die cold e-mail afleverbaar maakt. Het werkt samen met de rest van je setup.
Het hoort bij je bredere authenticatielaag. SPF valt onder de bredere DNS-authenticatie die bewijst dat je e-mail legitiem is, een basis om inboxen te bereiken.
Het draagt je hele verzendinfrastructuur. Een degelijke verzendinfrastructuur hangt af van een correct SPF-record op elk domein waarvan je verstuurt. Het is dus geen eenmalige klus. Het hoort bij de hele setup.
Het beschermt de reputatie die je bij providers hebt. Goede authenticatie ondersteunt je afzenderreputatie, omdat providers geauthenticeerde mail meer vertrouwen, en dat werkt direct door in je deliverability.
SPF is dus een basislaag en geen losse oplossing. Het werkt met de rest van je infrastructuur samen om te bewijzen dat je e-mail legitiem is, een voorwaarde voor alles wat je verder in outreach doet.
Waarom SPF nog zwaarder weegt als je een hele vloot verzenddomeinen hebt
Cold outreach op schaal maakt SPF ingewikkelder, want meer domeinen betekent meer records om bij te houden. De setups met meerdere domeinen die in outbound gebruikelijk zijn, verhogen de inzet.
Elk domein in de vloot heeft een eigen record nodig. Als je outreach over een vloot domeinen verstuurt, zoals mailbox rotation vraagt, heeft elk domein een correct SPF-record nodig, dus het werk groeit mee met je setup.
Eén ontbrekend record schaadt de hele operatie. Heeft één domein in je vloot geen goed SPF-record, dan faalt de authenticatie van de e-mail van dat domein en belandt die in spam. Dat trekt dat deel van je programma omlaag.
Consistentie over alle domeinen is de uitdaging, en in onze ervaring gaat het bij de meeste setups daar mis. SPF correct houden op veel domeinen vraagt discipline, omdat er makkelijk één verkeerd ingesteld raakt en faalt zonder duidelijke waarschuwing.
SPF op schaal draait dus om consistentie over elk domein. Hoe meer domeinen je gebruikt, hoe meer plekken waar SPF moet kloppen. Daarom zijn een zorgvuldige setup en doorlopende monitoring echt nodig.
Automatisering helpt flink om die consistentie te bewaren. SPF met de hand beheren over een grote vloot vraagt om fouten, dus afzenders met veel domeinen leunen op tooling om elk record correct en actueel te houden.
Hoe SPF samenhangt met je afzenderreputatie en inbox placement
SPF werkt niet los van de rest van je deliverability. Het bepaalt direct mee of je e-mail wordt vertrouwd. De lijn loopt rechtstreeks naar de inbox.
Met authenticatie bouw je vertrouwen op bij ontvangers. Als je slaagt voor SPF, samen met de andere standaarden, weten providers dat je e-mail legitiem is. Dat ondersteunt de domeinreputatie die bepaalt hoe je mail wordt behandeld.
Een mislukte SPF-check is een risicosignaal voor elk filter. E-mail die niet door de authenticatie komt, ziet er verdacht uit en wordt dus veel vaker gefilterd, en dat schaadt je totale e-mail deliverability.
Het werkt samen met nette verzendgewoonten en vervangt ze niet. Authenticatie bewijst wie je bent, en je hebt nog steeds goede list hygiene nodig om spam traps te vermijden en klachten laag te houden, omdat providers beide samen wegen.
SPF is dus één factor in hoe providers je beoordelen. Het bewijst dat je legitiem bent, en samen met je reputatie en verzendgewoonten bepaalt dat of je e-mail de inbox haalt.
Hoe je je SPF-record goed instelt en daarna controleert
SPF goed instellen is een concrete taak, en met een paar stappen blijft het in orde. Het werk draait vooral om volledigheid en controle.
Zet elke verzendbron die je gebruikt op de lijst, zonder uitzondering. Je record moet elke dienst bevatten die e-mail voor je verstuurt, van je mailprovider tot elke tool die namens jou mailt. Anders falen die berichten.
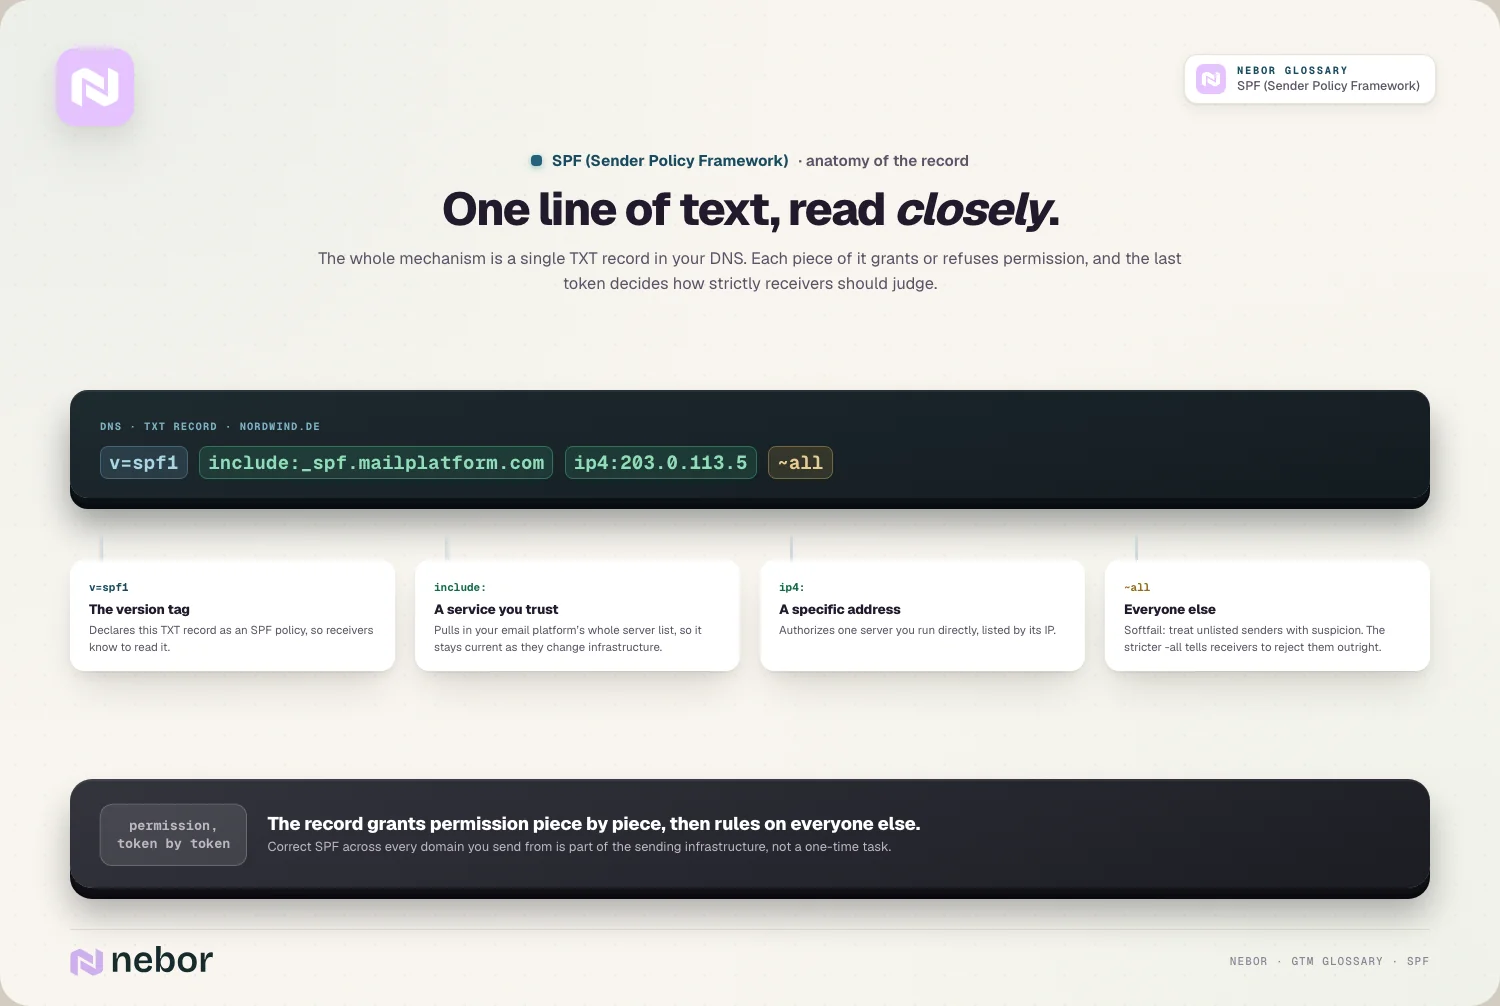
Blijf binnen de lookup-limieten. SPF heeft een maximum aan het aantal DNS-lookups dat het mag veroorzaken, dus een overvol record kan breken. Voeg daarom samen in plaats van steeds nieuwe regels toe te voegen.
Controleer het record na elke wijziging in je stack. Als je je SPF-record na aanpassingen met een testtool checkt, vang je fouten op voordat ze je e-mail naar spam sturen. Controleren hoort dus bij het proces.
Een goede SPF-setup draait dus om volledigheid en doorlopende checks. Elke afzender opnemen, binnen de lookup-limiet blijven en wijzigingen controleren zorgt dat het record blijft werken.
De veelgemaakte fouten van teams bij het instellen van hun SPF-record
SPF gaat op een paar herkenbare manieren mis, en elk daarvan kan je deliverability schaden zonder dat je het merkt. We zien in onze audits steeds hetzelfde handjevol terug, en als je ze vermijdt, blijft je authenticatie in orde.
De grootste is helemaal geen record hebben. Versturen zonder SPF-record betekent dat je e-mail zakt voor een check die providers nu eisen, dus hij wordt gefilterd of geweigerd.
Een andere is een record publiceren waarin een bron ontbreekt. Vergeet je een verzenddienst te autoriseren die je gebruikt, dan faalt legitieme e-mail van die dienst op SPF. Je moet dus elke bron opnemen.
Een derde is alleen op SPF vertrouwen. Als je SPF instelt en DKIM en DMARC overslaat, voldoe je niet aan wat providers eisen, dus gedeeltelijke authenticatie faalt nog steeds.
De laatste is het record nooit meer controleren. Als je aanneemt dat SPF in orde is zonder het ooit te checken, kan een kapot of verouderd record je e-mail wekenlang naar spam sturen. Doorlopende monitoring telt dus net zo zwaar als de eerste setup.
Waarom SPF een kleine stap is met buitenproportionele gevolgen
SPF is snel ingesteld, en dat gemak verbergt hoeveel ervan afhangt. Eén DNS-record staat tussen je e-mail en de spamfolder.
De setup zelf is makkelijk goed te krijgen. Een SPF-record publiceren is een kleine, grotendeels eenmalige technische klus, en daardoor zie je makkelijk over het hoofd hoe onmisbaar het is geworden.
De gevolgen van overslaan zijn groot. Doe je het verkeerd of sla je het over, dan faalt je e-mail op authenticatie en bereikt hij de inbox nooit. Een piepklein record draagt dus enorm veel gewicht.
Het ligt volledig in je eigen hand. Veel deliverability-factoren hangen af van ontvangers en providers, terwijl SPF helemaal iets is wat jij instelt en onderhoudt. Er is dus geen excuus om juist dit onderdeel fout te doen.
Een correct SPF-record, samen met DKIM en DMARC, is het toegangskaartje om inboxen te bereiken in een modern go-to-market-systeem. Het is de basisauthenticatie die ervoor zorgt dat de outreach waarvoor je sales prospecting automatiseert ook echt aankomt.
Deel dit bericht
Deliverability
Infrastructure
Begrippenlijst
Gerelateerde begrippen
De basis GTM-concepten begrijpen
Klaar om je pipeline te bouwen